HGPM
HGPM est une console de gestion des stratégies de groupe, dans l'esprit de GPMC, écrite en PowerShell 7 avec une interface Avalonia. Elle fonctionne sous Windows et Linux, et gère aussi bien les GPO des domaines Samba AD que ceux d'Active Directory.
Un produit de la communauté Hardenad
HGPM est un produit de la communauté Hardenad. À propos, dans le
lanceur (Start-HGPM), donne la version du module installée
et mène à hardenad.net.
Ce qu'elle fait
-
Le lanceur
Start-HGPM: une tuile pour chaque outil de HGPM, dans la langue et le thème choisis pour tous. Le lanceur -
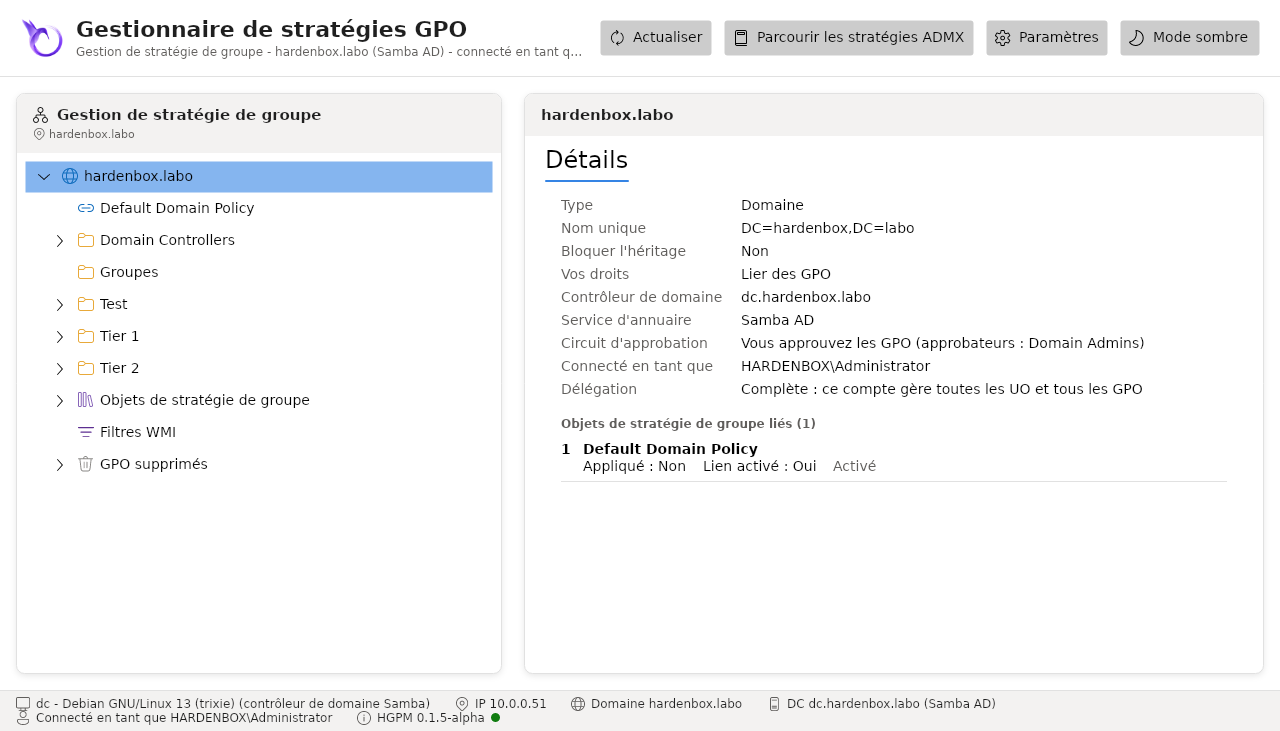
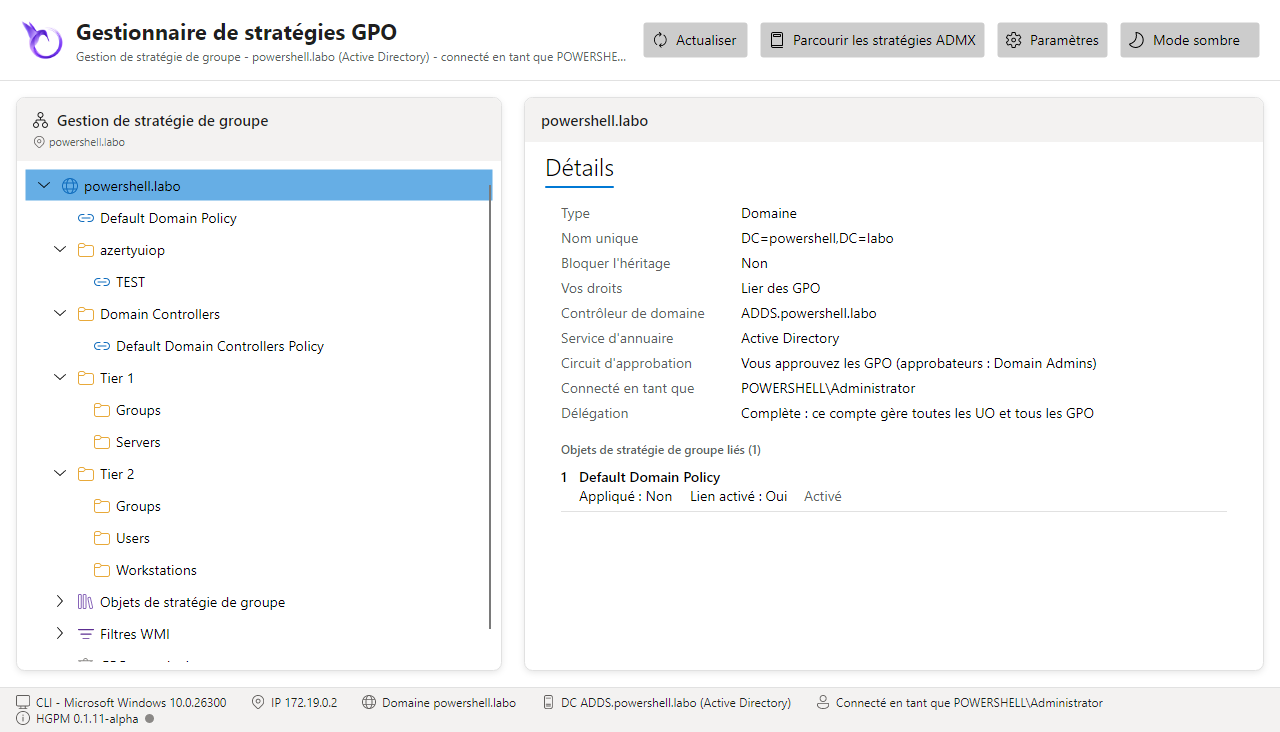
Vue Group Policy Management
Le domaine, ses OU et leurs liens de GPO, les Group Policy Objects, comme GPMC les montre : créer, lier, supprimer et restaurer des GPO, appliquer (Enforced), désactiver et ordonner leurs liens, bloquer l'héritage, régler leur statut et leur filtrage de sécurité. La console
-
Éditeur de stratégies
Les modèles d'administration (ADMX/ADML), les paramètres de sécurité (GptTmpl.inf) et les préférences de stratégie de groupe d'une GPO, lus dans SYSVOL et enregistrés là. L'éditeur de stratégies
-
Historique et approbation
Des sauvegardes avec commentaires et étiquettes, la frise de chaque GPO, les différences entre deux versions, la restauration, l'écart avec la version approuvée, et un workflow d'approbation Tier 0 / Tier 1. Sauvegardes et historique
-
Les droits du domaine
La console propose ce que le compte gère (ses délégations) et montre le reste en lecture, la configuration est celle du domaine (SYSVOL), et le workflow ne repose que sur les ACL de l'annuaire et de SYSVOL. Délégation
-
Stratégies de mot de passe (PSO)
Une deuxième console,
Show-PSOManagerAvalonia, pour les stratégies de mot de passe affinées, comme le Centre d'administration Active Directory : les créer, les appliquer, et voir celle qui s'applique à un utilisateur ou à un groupe, et pourquoi. Stratégies de mot de passe -
Créateur de filtres WMI
Des filtres WMI construits à partir de requêtes prêtes à l'emploi ou d'un générateur, vérifiés à la saisie, testés sur l'ordinateur, exportés en
.mofou créés dans le domaine. Créateur de filtres WMI -
Policy Analyzer
Les GPO, les sauvegardes et les baselines de sécurité de Microsoft comparées paramètre par paramètre, avec les fichiers
.PolicyRulesdu Security Compliance Toolkit ; une baseline écrite dans une GPO. Policy Analyzer -
Journal d'audit
Ce que les consoles et les commandes ont modifié dans le domaine, activé par défaut : qui, quand, d'où, sur quelle GPO, filtré et exporté en CSV. Journal d'audit
En bref
| Fonctionne sous | Windows 10/11 et Server, Linux (Debian, Ubuntu, RHEL…), avec PowerShell 7.4 ou plus |
| Domaines | Samba AD (4.x) et Active Directory (contrôleurs de domaine Windows Server) |
| Annuaire | LDAP (System.DirectoryServices.Protocols), Kerberos ; LDAPS avec un mot de passe |
| SYSVOL | le chemin UNC sous Windows ; smbclient et les bindings Python de Samba sous Linux |
| Création et suppression de GPO | RSAT (New-GPO, Remove-GPO) sous Windows ; samba-tool sous Linux |
| Interface | Avalonia 11, installé à la première ouverture de la fenêtre |
Par où commencer
- Installer le module et ce qu'il demande sur votre plateforme.
- Ouvrir le lanceur et ouvrir un outil sur votre domaine.
- Suivre un workflow : créer et lier une GPO, la sauvegarder et la restaurer, faire approuver les GPO des techniciens Tier 1.
Les captures de cette documentation viennent du labo : un domaine Samba
AD hardenbox.labo et un domaine Windows powershell.labo.