Gérer les GPO
Tout est dans le menu contextuel de l'arbre ; le menu ne propose que ce que votre compte a le droit de faire dans le domaine (voir délégation).
Créer une GPO
Create a GPO in this domain, and Link it here... sur le domaine ou une OU, ou New GPO... sur Group Policy Objects :
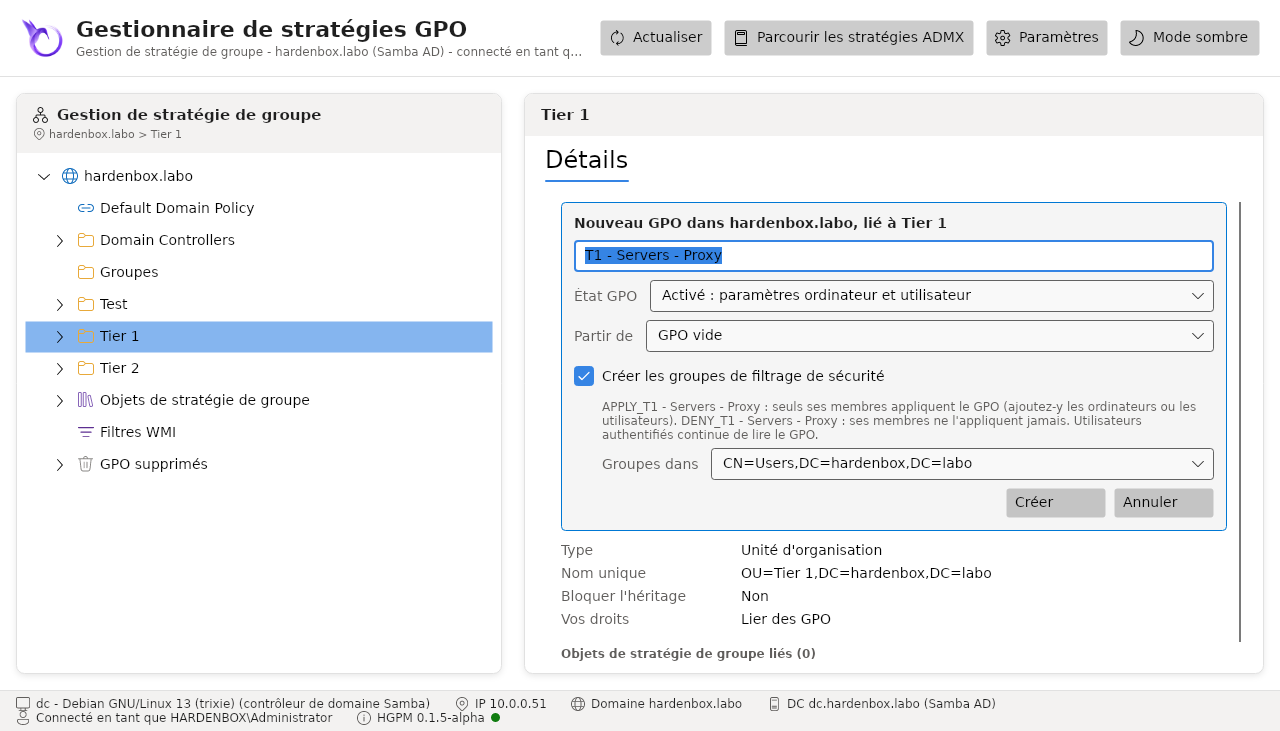
| Champ | |
|---|---|
| Nom | proposé par la configuration (NewGpo.DefaultName) |
| GPO status | activée, paramètres ordinateur seuls (configuration utilisateur désactivée), paramètres utilisateur seuls |
| Start from | une GPO vide, ou un modèle |
| Create the security filtering groups | APPLY_<GPO> (seuls ses membres l'appliquent) et DENY_<GPO> (ses membres ne l'appliquent jamais), dans le conteneur choisi |
La GPO est créée sur le contrôleur de domaine que lit la console, avec New-GPO (RSAT) sous Windows et samba-tool gpo create sous Linux : les deux créent son conteneur dans l'annuaire et son dossier dans SYSVOL avec ses droits, comme GPMC. Viennent ensuite son statut, son modèle, ses groupes de filtrage et son lien, dans cet ordre. Elle n'est pas liée si son filtrage de sécurité a échoué : elle s'appliquerait à tous les ordinateurs et utilisateurs.
La ligne de commande fait de même :
Les groupes de filtrage de sécurité
Create the security filtering groups donne à la nouvelle GPO deux groupes de sécurité à elle, pour qu'elle ne s'applique que là où vous le décidez :
| Groupe | Membres | Droit sur la GPO |
|---|---|---|
APPLY_<GPO> |
les ordinateurs ou utilisateurs qui l'appliquent | lecture et « Appliquer la stratégie de groupe » |
DENY_<GPO> |
les ordinateurs ou utilisateurs qui ne l'appliquent jamais | « Appliquer la stratégie de groupe » refusé |
- Leurs noms, leur étendue (globale, domaine local, universelle), leurs descriptions et leur
conteneur viennent de la configuration (
NewGpo.SecurityFilteringGroups) ; le formulaire propose d'abord le conteneur de la configuration, puis le conteneur des utilisateurs et les OU. - Authenticated Users n'applique plus la GPO mais garde la lecture : les ordinateurs doivent lire chaque GPO (MS16-072).
- Les groupes appartiennent au compte qui les crée, qui gère leurs membres.
- Les groupes sont créés avant le lien : s'ils ne peuvent pas l'être (pas de droit dans le conteneur, nom déjà pris, nom de plus de 64 caractères…), la GPO est créée mais pas liée, et la console dit pourquoi.
Avec le workflow d'approbation, un créateur Tier 1 ne se voit pas proposer les groupes : une GPO en attente ne s'applique à personne, et son filtrage de sécurité est posé à l'approbation, où l'approbateur peut créer les mêmes groupes.
Lier une GPO
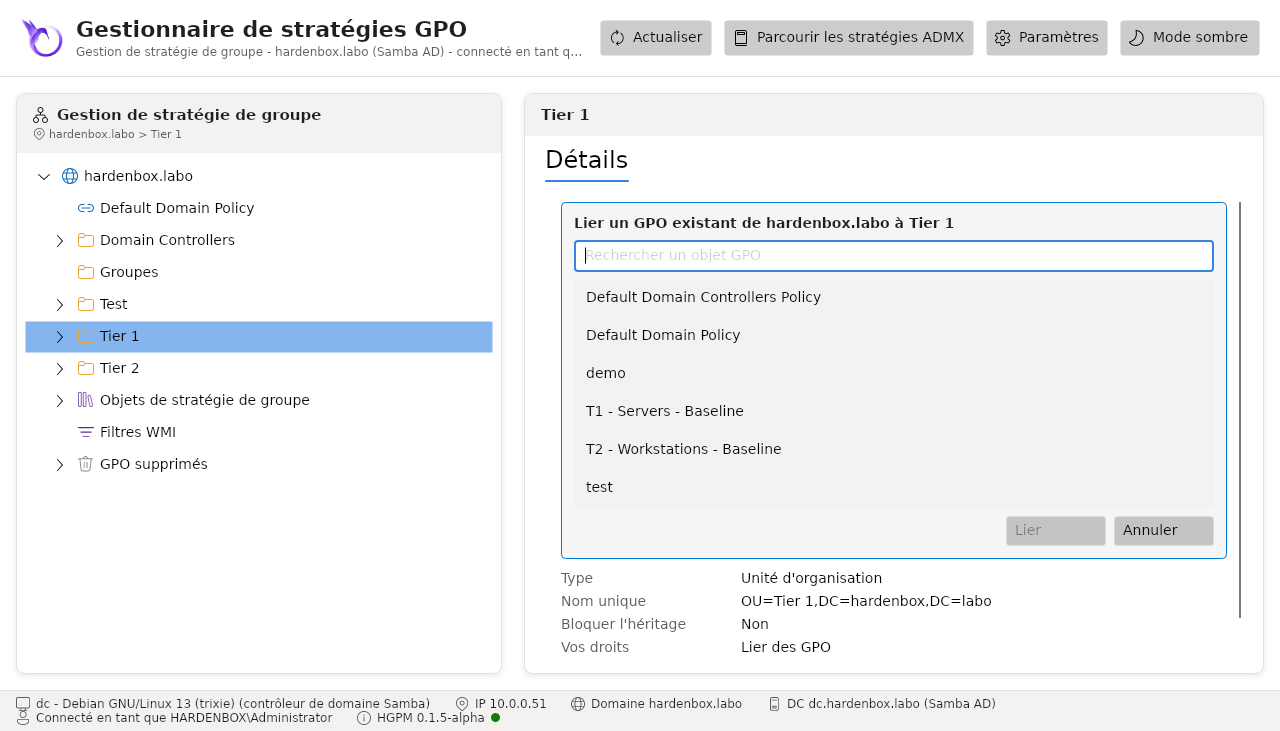
Link an Existing GPO... sur le domaine ou une OU liste les GPO qui n'y sont pas encore liées, avec une recherche par nom ; le lien prend la plus faible priorité (le dernier ordre de lien), comme dans GPMC.
Delete link... sur un lien le supprime, après confirmation ; la GPO elle-même reste dans Group Policy Objects avec ses autres liens, et les liens suivants remontent d'un rang.
Les liens sont écrits dans l'attribut gPLink en LDAP : l'ancienne valeur est retirée et la
nouvelle ajoutée dans une seule requête, si bien qu'un lien ajouté par quelqu'un d'autre entre-temps
n'est jamais perdu.
Liens et héritage
Le menu contextuel d'un lien a les éléments de GPMC :
| Élément | Fait |
|---|---|
| Enforced | la GPO s'applique même sous une OU qui bloque l'héritage, et l'emporte sur les GPO liées en dessous |
| Link Enabled | décoché, la GPO ne s'applique plus là ; le lien reste, pour le réactiver |
| Move link up / Move link down | change son ordre de lien : 1 est appliqué en dernier, il l'emporte donc sur les autres |
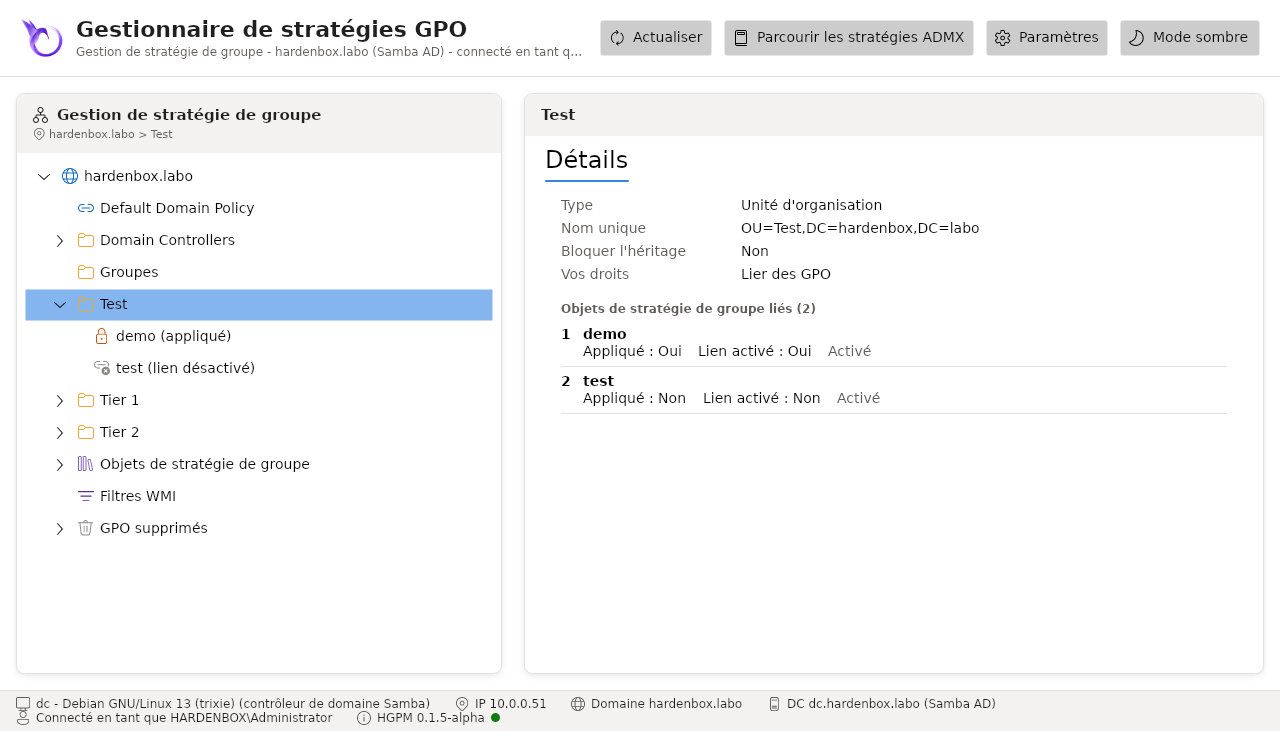
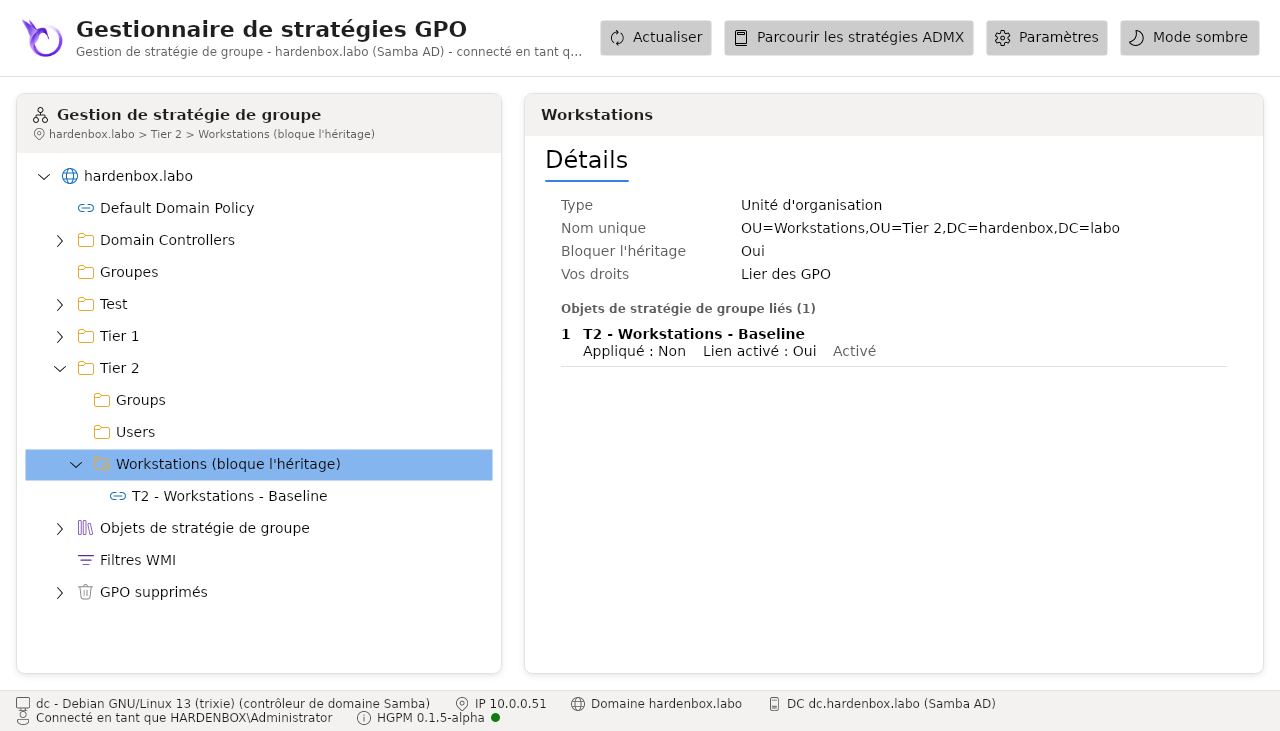
et le menu contextuel du domaine ou d'une OU, Block Inheritance : les GPO liées au-dessus ne s'y appliquent plus, sauf les liens appliqués (Enforced). L'arbre les montre comme GPMC : un cadenas pour un lien appliqué, un lien barré pour un lien désactivé, un dossier barré pour une OU qui bloque l'héritage.
Les onglets du domaine ou d'une OU
Sélectionné dans l'arbre, le domaine ou une OU a les deux onglets de GPMC :
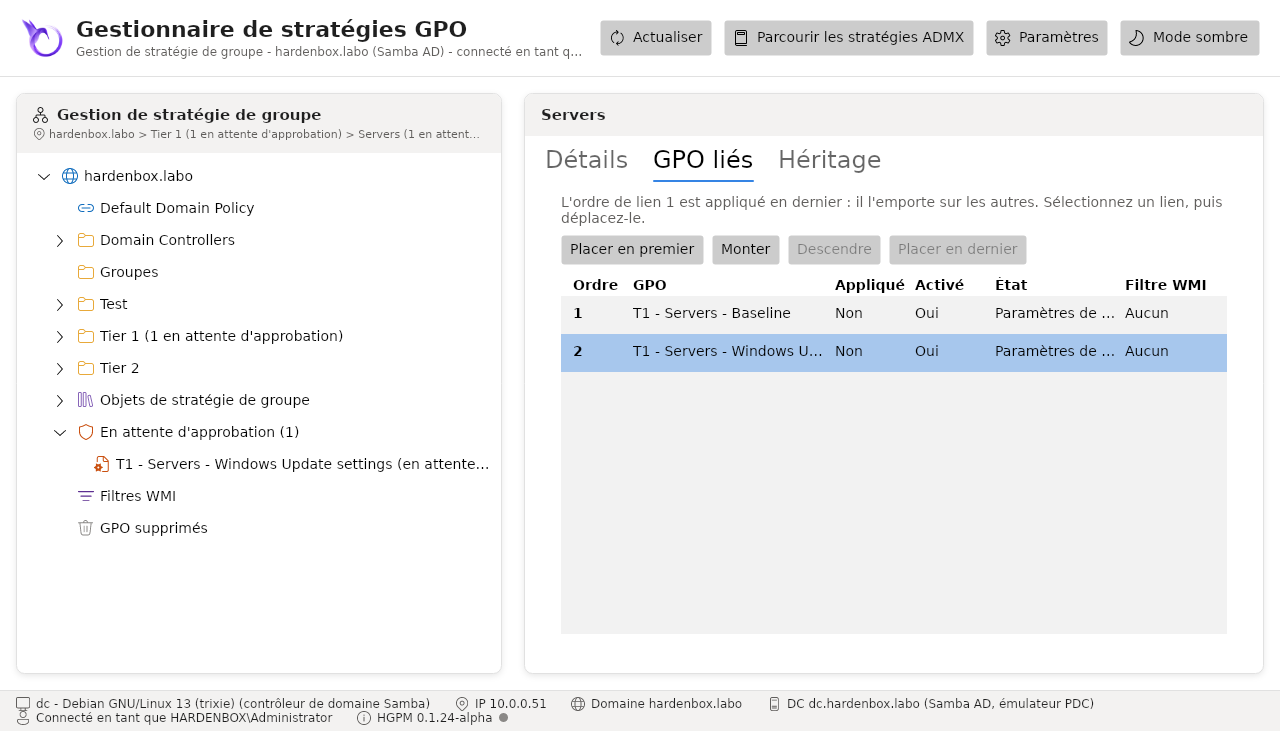
- GPO liés (Objets de stratégie de groupe liés) : ses liens par ordre de lien, avec leur état (appliqué, activé, l'état et le filtre WMI de la GPO). Placer en premier, Monter, Descendre et Placer en dernier changent l'ordre du lien sélectionné, là où le compte lie des GPO : l'ordre de lien 1 est appliqué en dernier, il l'emporte donc sur les autres.
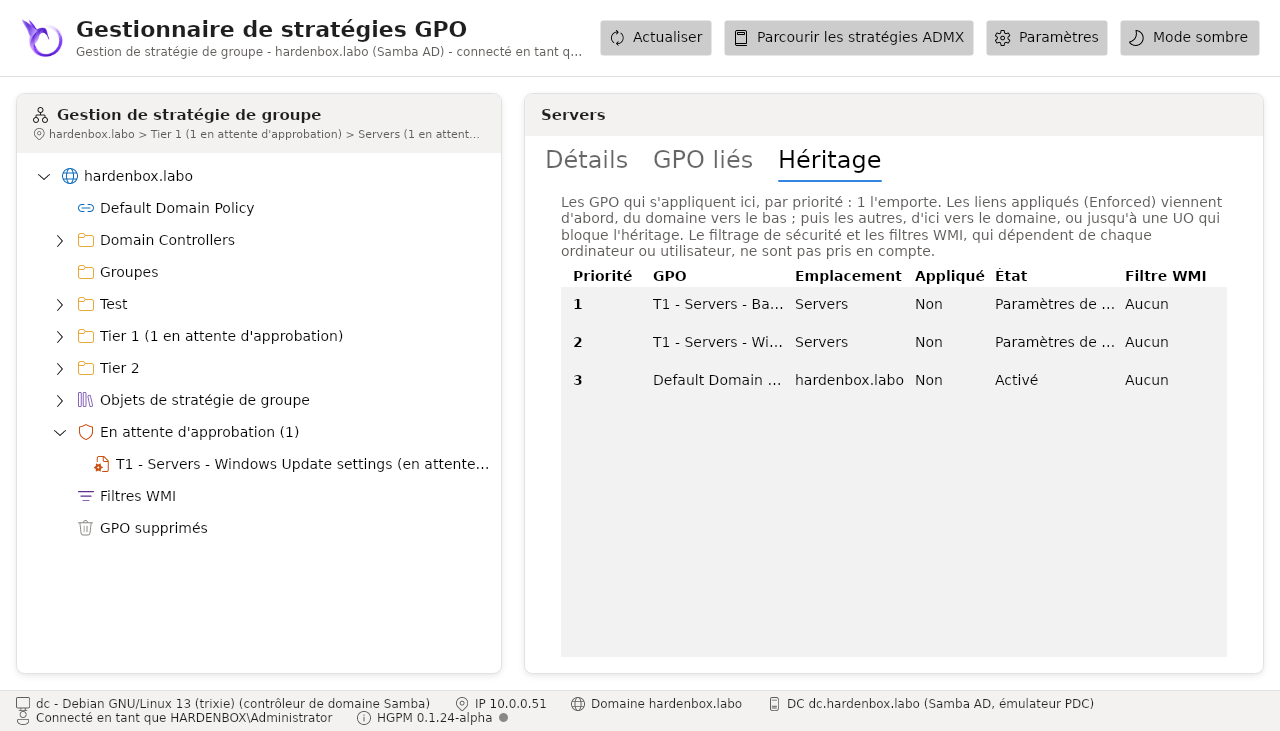
- Héritage (Héritage de stratégie de groupe) : les GPO qui s'y appliquent, par priorité (1 l'emporte), et où chacune est liée. Les liens appliqués (Enforced) viennent d'abord, du domaine vers le bas ; puis les autres, de l'OU vers le domaine, ou jusqu'à une OU qui bloque l'héritage, ce que l'onglet dit. Un lien désactivé ne s'applique pas ; une GPO dont tous les paramètres sont désactivés est listée, avec son état. Le filtrage de sécurité et les filtres WMI, qui dépendent de chaque ordinateur ou utilisateur, ne sont pas pris en compte, ni les liens des sites.
Chaque modification est écrite tout de suite dans le domaine, et seulement ce qui change : la
console relit le gPLink (ou le gPOptions), modifie son lien, et l'écrit dans une seule requête
qui retire aussi la valeur lue. Une modification faite entre-temps par une autre console est
conservée ; un ordre de lien changé entre la lecture et l'écriture est refusé plutôt que perdu. Il
faut la même délégation que pour lier des GPO (« Link GPOs » de GPMC : écrire gPLink et
gPOptions).
New-PSGPOLink -Name 'C - Servers - Baseline' -Target 'OU=Servers,DC=contoso,DC=com' -Enforced
Set-PSGPOLink -Name 'U - Lyon - Printers' -Target Lyon -Enabled $false
Set-PSGPOLink -Name 'C - Servers - Baseline' -Target Servers -Order 1
Set-PSGPOInheritance -Target 'OU=Kiosks,DC=contoso,DC=com' -Blocked $true
(Get-PSGPOInheritance -Target 'OU=Kiosks,DC=contoso,DC=com').InheritedGpoLinks   # les GPO qui s'y appliquent, par priorité
Remove-PSGPOLink -Name 'U - Lyon - Printers' -Target Lyon
-Target est un nom distinctif, le nom du domaine, ou le nom d'une OU quand une seule OU le porte.
Les sites de la forêt
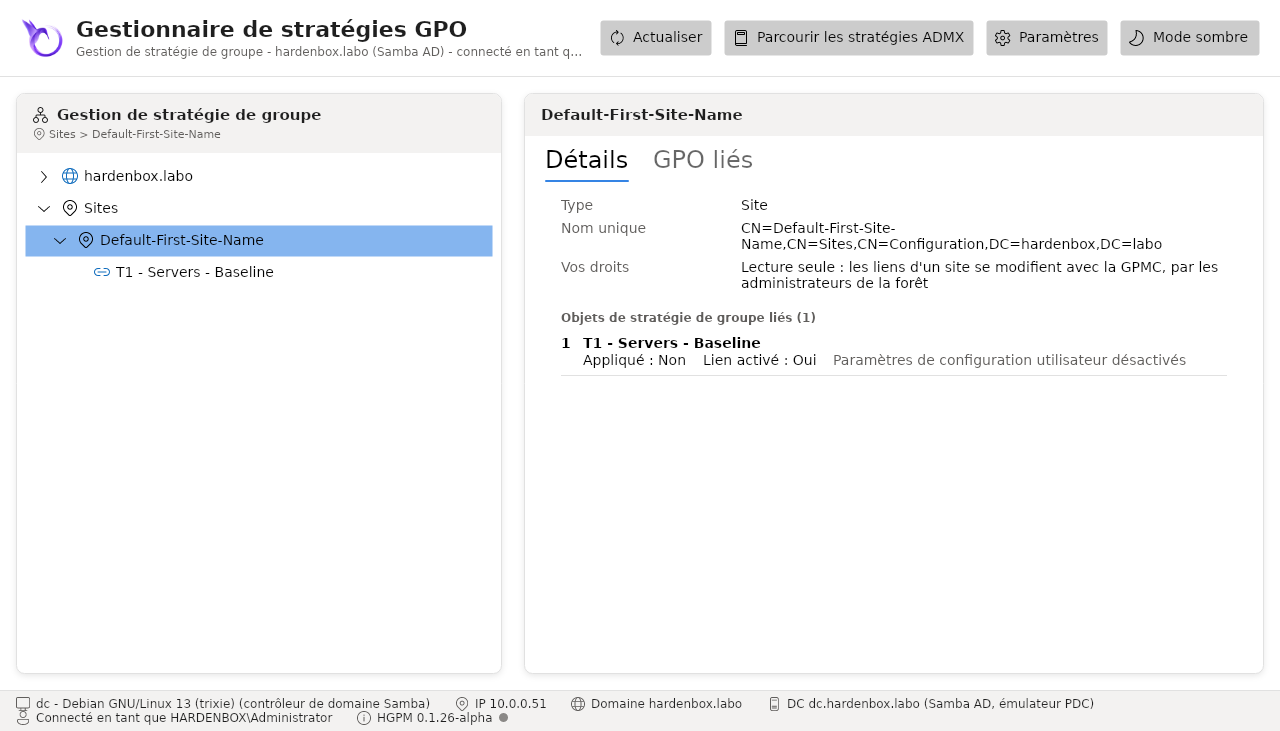
Sites, à côté du domaine dans l'arborescence, montre les sites de la forêt (CN=Sites de sa
configuration) et les GPO liées à chacun, comme GPMC. Les contrôleurs de domaine et les ordinateurs
d'un site appliquent ses GPO avant celles de leur domaine et de leurs OU. La console lit ces liens
et ne les modifie pas : ils sont écrits dans la configuration de la forêt, par ses administrateurs,
avec GPMC. Un site a son onglet Objets de stratégie de groupe liés, sans les flèches, mais pas
d'onglet Héritage de stratégie de groupe : ce qui s'y applique dépend de l'OU de chaque ordinateur.
Une GPO liée à un site montre le site parmi ses liens ; la supprimer laisse le lien du site, vers
une GPO introuvable, et la console le signale. Find-PSGPO -LinkedTo accepte le nom d'un site, et
une GPO liée seulement à un site n'est pas une GPO liée nulle part.
Statut et filtrage de sécurité
GPO Status, dans le menu contextuel d'une GPO, règle quelle partie les ordinateurs en
appliquent, comme dans GPMC : tous ses paramètres, ceux des ordinateurs seulement (User
Configuration Settings Disabled), ceux des utilisateurs seulement, ou aucun (Set-PSGPO -Status).
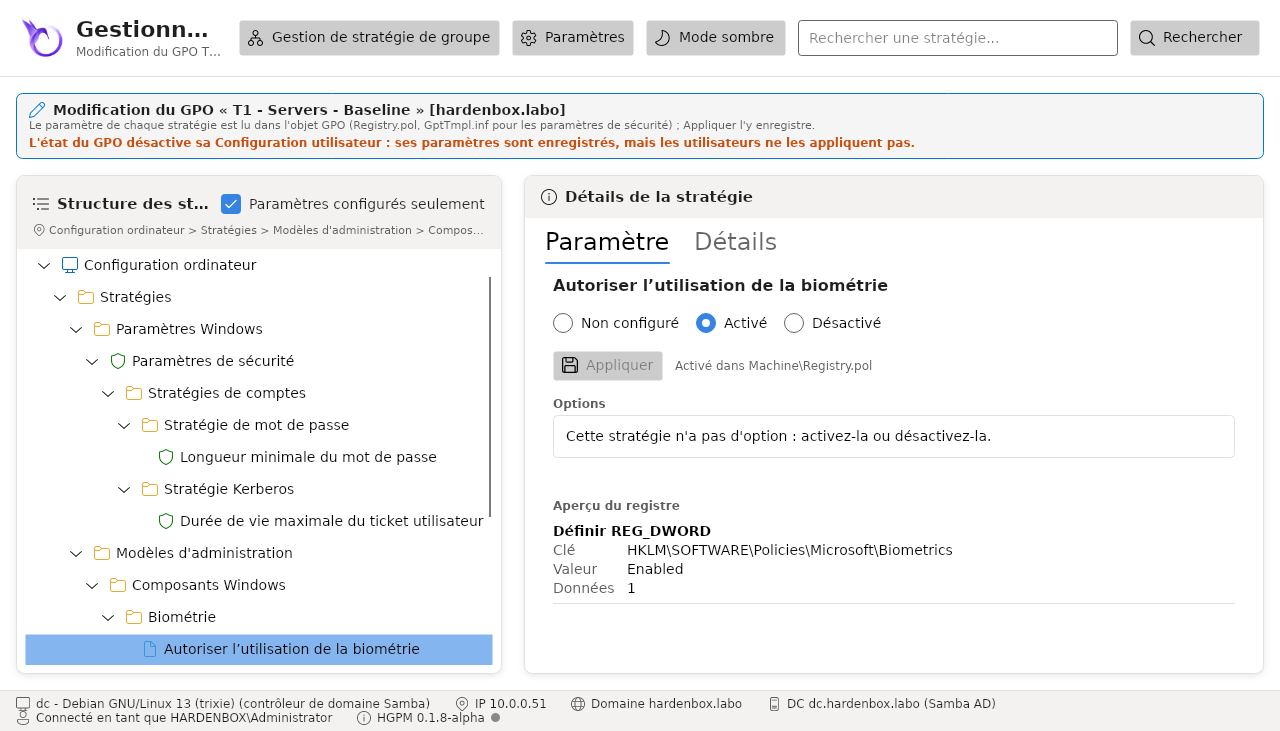
La partie d'une GPO que son statut désactive reste modifiable, comme dans GPMC : ses paramètres sont enregistrés, mais personne ne les applique. L'éditeur le dit au-dessus des stratégies :
Les détails d'une GPO montrent son statut et son filtrage de sécurité, comme l'onglet Étendue de GPMC : qui l'applique (« Appliquer la stratégie de groupe ») et à qui elle est refusée. Les groupes de filtrage d'une nouvelle GPO sont créés avec les préfixes, l'étendue et les descriptions de la configuration ; Authenticated Users garde la lecture de la GPO, comme les ordinateurs en ont besoin (MS16-072).
Les autorisations d'une GPO (onglet Délégation)
L'onglet Délégation d'une GPO montre et modifie ses autorisations, comme les onglets Étendue et Délégation de GPMC.
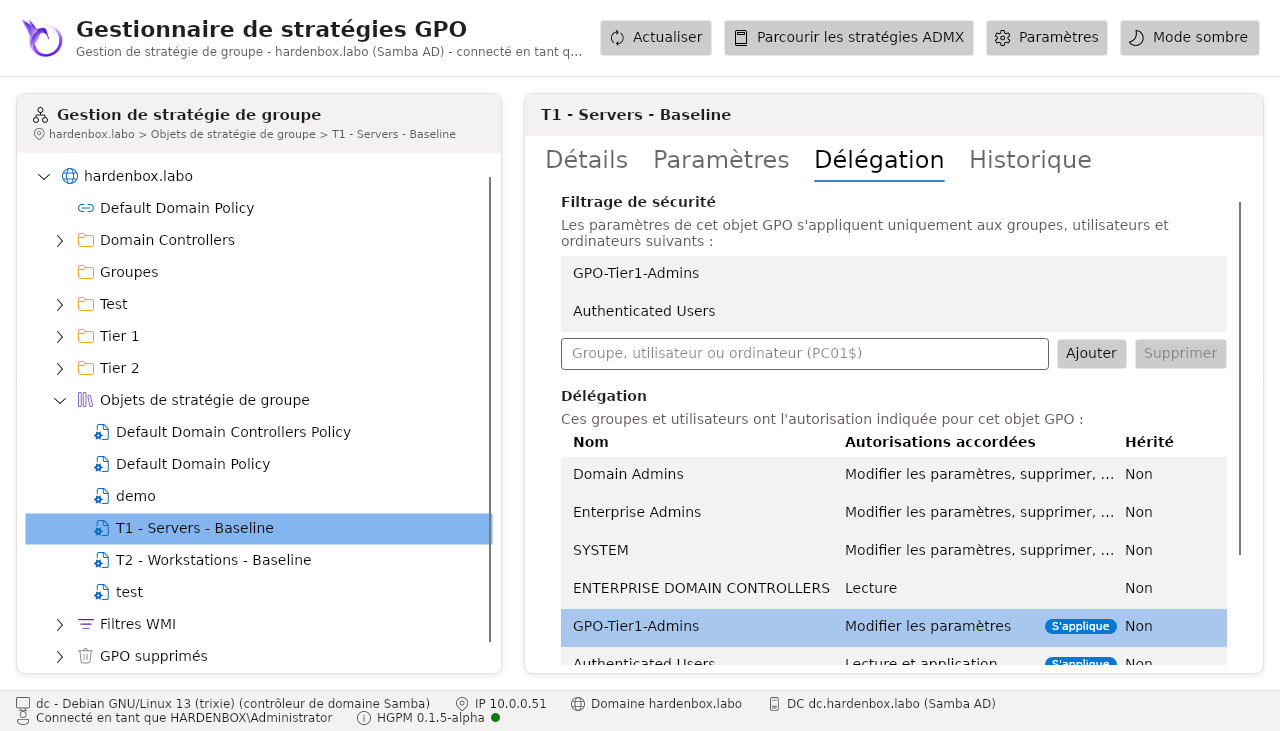
- Filtrage de sécurité : les groupes, utilisateurs et ordinateurs qui appliquent la GPO.
Ajouter un compte (son nom,
DOMAINE\nom, un ordinateur sous la formePC01$) : il lit et applique la GPO, un refus qui le nommait est retiré. Supprimer un compte : il n'applique plus la GPO, et ne la lit plus quand c'était tout ce qu'il faisait. Utilisateurs authentifiés garde la lecture : les ordinateurs doivent lire chaque GPO (MS16-072). - Délégation : chaque compte des autorisations de la GPO avec son niveau : Lecture, Lecture et application, Modifier les paramètres, Modifier les paramètres, supprimer, modifier la sécurité, ou Personnalisé (d'autres droits, ou un refus). Choisissez un niveau et Définir l'autorisation pour un compte, ou Supprimer le compte. Lecture et application lit et applique la GPO (Appliquer la stratégie de groupe), comme un compte ajouté au filtrage de sécurité ; GPMC le nomme Lecture (à partir du filtrage de sécurité). Un niveau remplace celui du compte : pour garder un éditeur et lui faire appliquer la GPO, Ajoutez-le plutôt au filtrage de sécurité. Un éditeur qui appliquait la GPO continue de l'appliquer. La pastille S'applique marque chaque compte qui applique la GPO, quel que soit son niveau. Les autorisations héritées viennent du conteneur Policies du domaine : elles sont affichées, pas modifiées.
Une modification est écrite sur la GPO dans l'annuaire (sa DACL relue d'abord : la modification
d'une autre console est gardée), puis sur son dossier SYSVOL et tout ce qu'il contient, avec l'ACL
dérivée de l'annuaire comme le font GPMC et samba-tool. L'onglet signale quand plus aucun
ordinateur ne peut lire la GPO. Une GPO en attente d'approbation n'est pas modifiée : ses
autorisations sont fixées à son approbation. Chaque modification va dans le
journal d'audit.
Get-PSGPOPermission -Name 'C - Workstations - BitLocker'
Set-PSGPOPermission -Name 'C - Workstations - BitLocker' -Account 'GPO-Tier2-Admins' -Permission GpoEdit
Set-PSGPOPermission -Name 'C - Workstations - BitLocker' -Account 'Paris-Workstations' -SecurityFiltering Add
Set-PSGPOPermission -Name 'C - Workstations - BitLocker' -Account 'Authenticated Users' -SecurityFiltering Remove
Les filtres WMI
Un filtre WMI fait appliquer une GPO par les ordinateurs seulement quand chacune de ses requêtes WQL
renvoie quelque chose (les postes de travail seulement, une version de Windows, les portables…),
comme le filtrage WMI de l'onglet Étendue de GPMC. Les filtres sont des objets du domaine
(msWMI-Som dans CN=SOM,CN=WMIPolicy,CN=System), que Samba AD conserve pour les ordinateurs
Windows ; une GPO désigne son filtre dans gPCWQLFilter. Un ordinateur Linux joint avec Samba ignore
les filtres WMI : voir Filtres WMI et clients Linux.
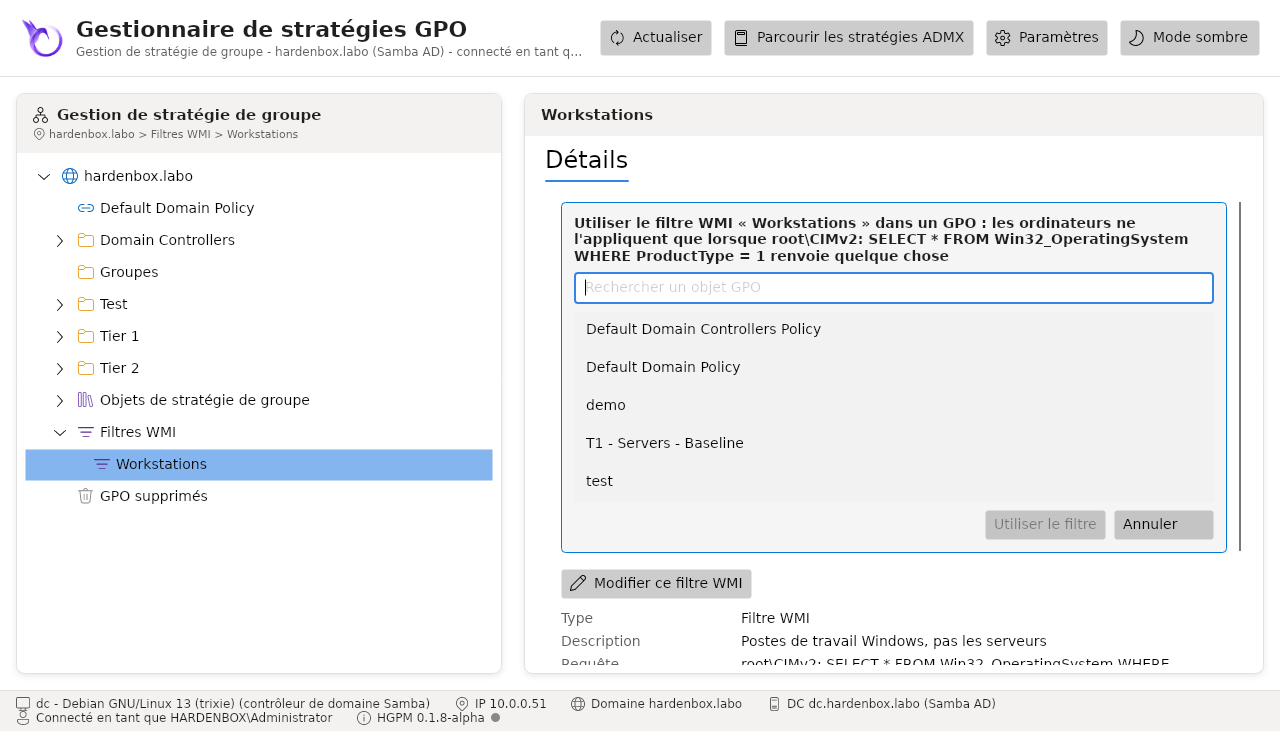
WMI Filters, dans l'arbre sous Group Policy Objects, liste les filtres du domaine avec leurs requêtes, comme GPMC. Un filtre montre sa description, ses requêtes, les GPO qui l'utilisent et son nom distinctif :
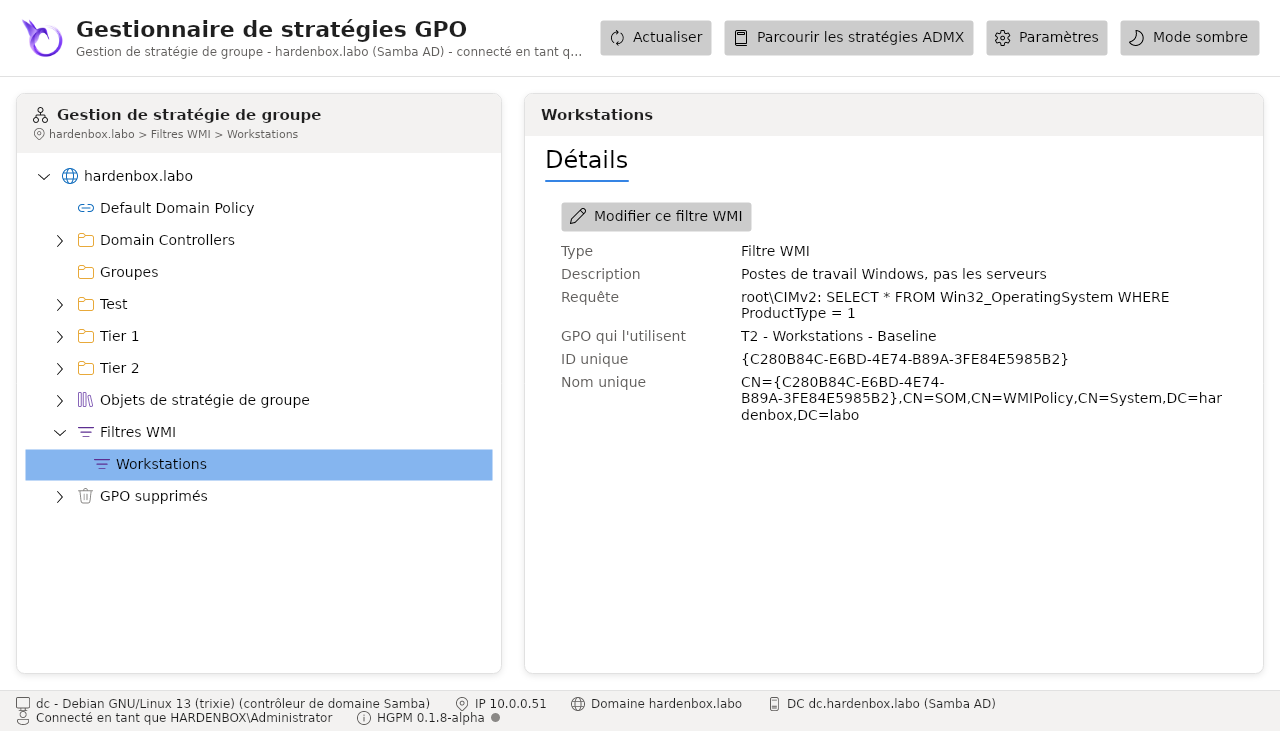
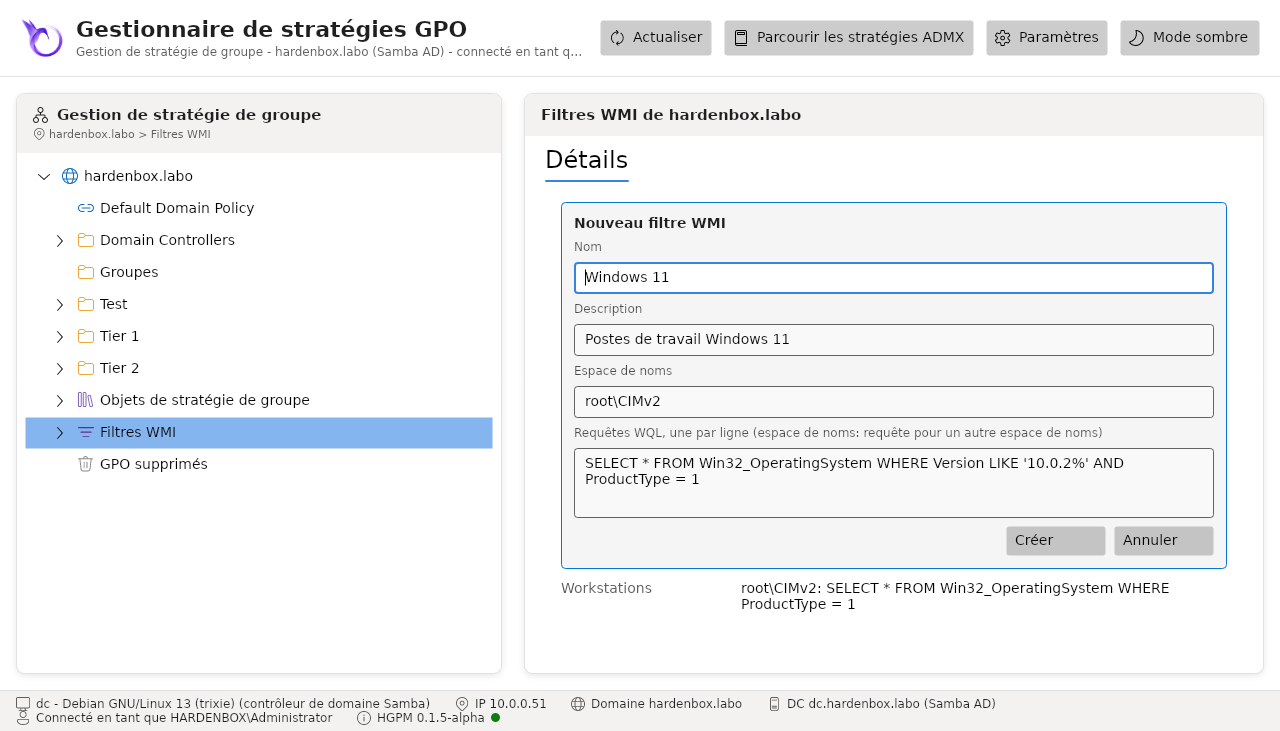
New WMI Filter..., dans le menu contextuel de WMI Filters, en crée un : son nom, une
description, l'espace de noms WMI (root\CIMv2) et ses requêtes WQL, une par ligne.
Delete WMI filter..., dans le menu contextuel d'un filtre, le supprime quand plus aucune GPO ne
l'utilise.
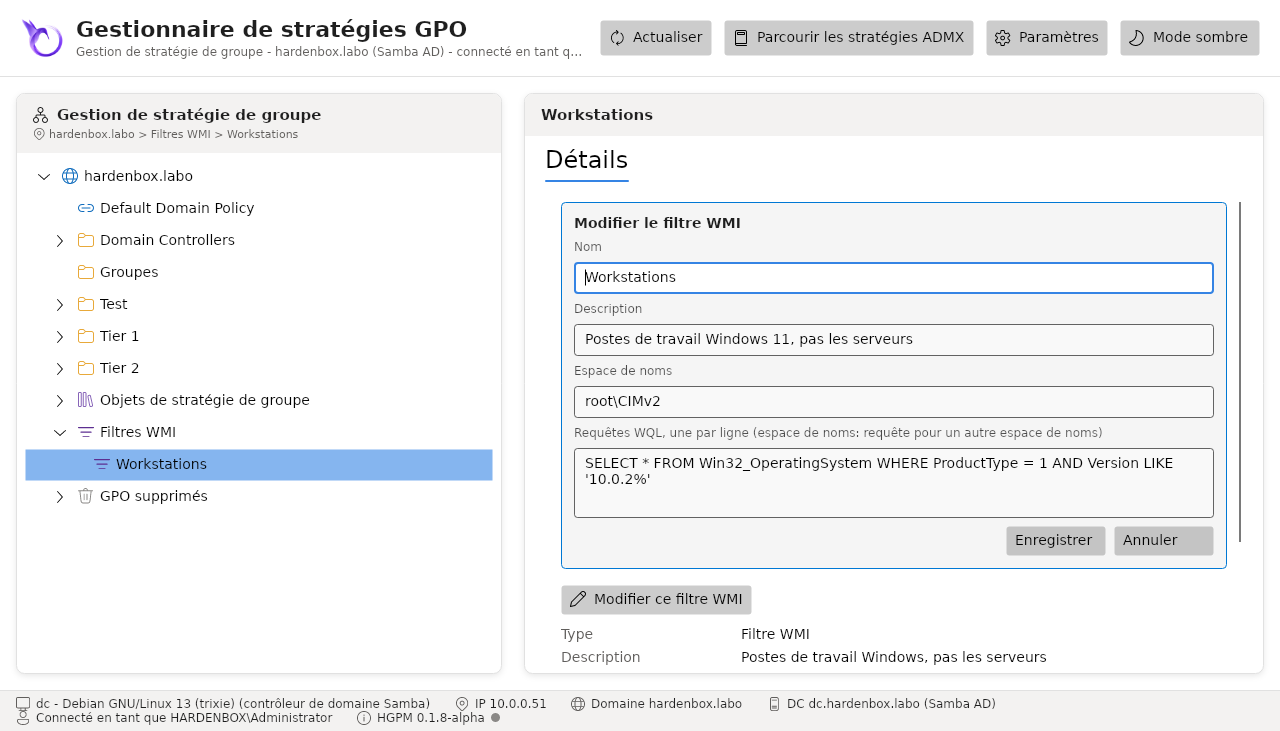
Modifier le filtre WMI..., dans le menu contextuel d'un filtre, ou Modifier ce filtre WMI
dans ses détails, le modifie dans le même formulaire : son nom, sa description, ses requêtes.
Renommer... (ou F2) ne change que son nom. Le filtre garde son identité (msWMI-ID) : les
GPO qui y sont liées le gardent et les ordinateurs les appliquent avec ses nouvelles requêtes, comme
quand GPMC modifie un filtre. Une requête d'un autre espace de noms que celui du formulaire est une
ligne espace de noms: requête (root\WMI: SELECT * FROM BatteryStatus). La modification est
refusée si le filtre a changé dans le domaine depuis que la console l'a lu.
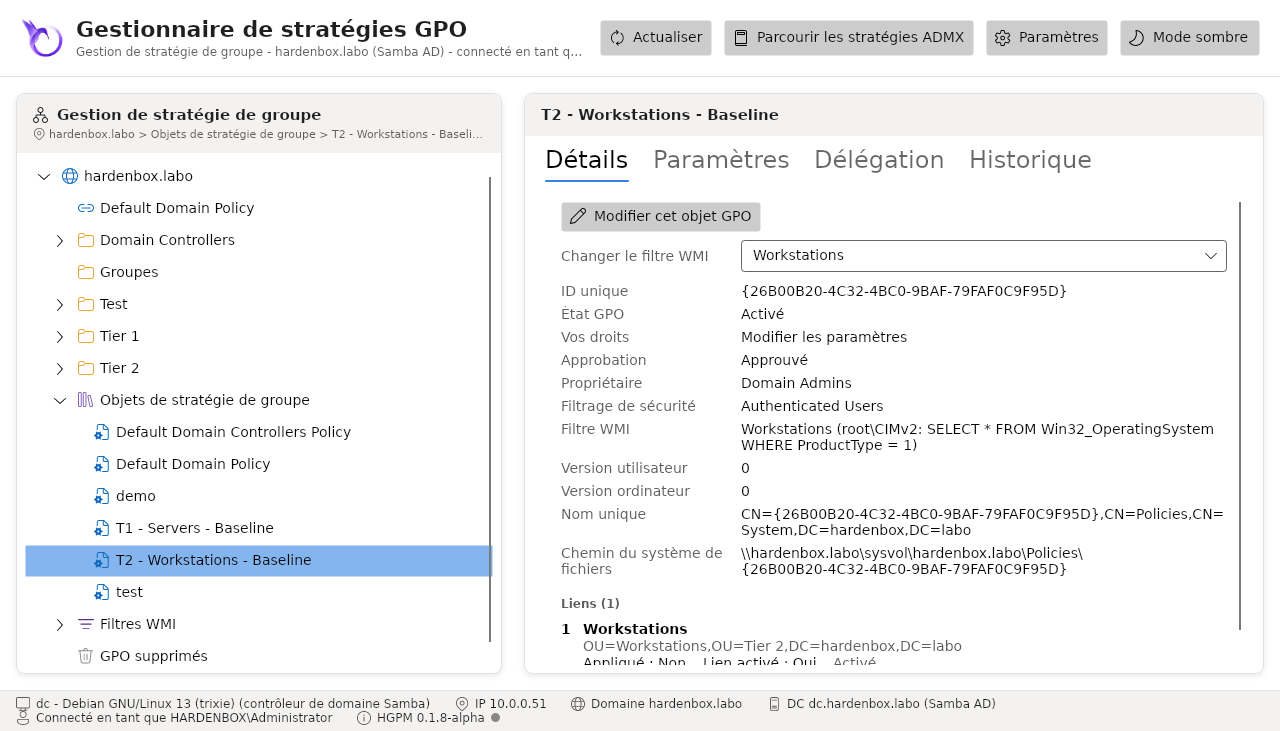
WMI Filter, dans le menu contextuel d'une GPO, liste les filtres du domaine : celui qui est coché est le filtre de la GPO, (none) la délie. Les détails de la GPO offrent le même choix dans leur liste Filtre WMI, comme l'onglet Étendue de GPMC, et montrent le filtre et ses requêtes, ou disent que le filtre d'une GPO n'est plus dans le domaine (les ordinateurs ignorent alors la GPO).
Depuis le filtre, L'utiliser dans un GPO... liste les GPO que votre compte modifie et qui ne l'utilisent pas encore (cherchez-en une par son nom) : la GPO choisie est liée au filtre, son ancien filtre remplacé.
New-PSGPOWmiFilter -Name 'Workstations' -Query 'SELECT * FROM Win32_OperatingSystem WHERE ProductType = 1' -Description 'Les postes Windows, pas les serveurs'
Set-PSGPO -Name 'T2 - Workstations - Baseline' -WmiFilter 'Workstations'
Get-PSGPOWmiFilter | Format-Table Name, Queries, Gpos
Set-PSGPOWmiFilter -Name 'Workstations' -Query 'SELECT * FROM Win32_OperatingSystem WHERE ProductType = 1 AND Version LIKE ''10.0.2%''' -Description 'Les postes Windows 11'
Set-PSGPO -Name 'T2 - Workstations - Baseline' -NoWmiFilter
Remove-PSGPOWmiFilter -Name 'Workstations'
Un filtre qu'utilise une GPO n'est pas supprimé, y compris les GPO que votre compte ne voit pas. Les sauvegardes gardent le filtre d'une GPO (son nom et ses requêtes) : l'écart montre quand il a changé, et une restauration relie la GPO à son filtre s'il est encore dans le domaine, ou dit qu'il n'y est plus.
Exporter et importer un filtre WMI
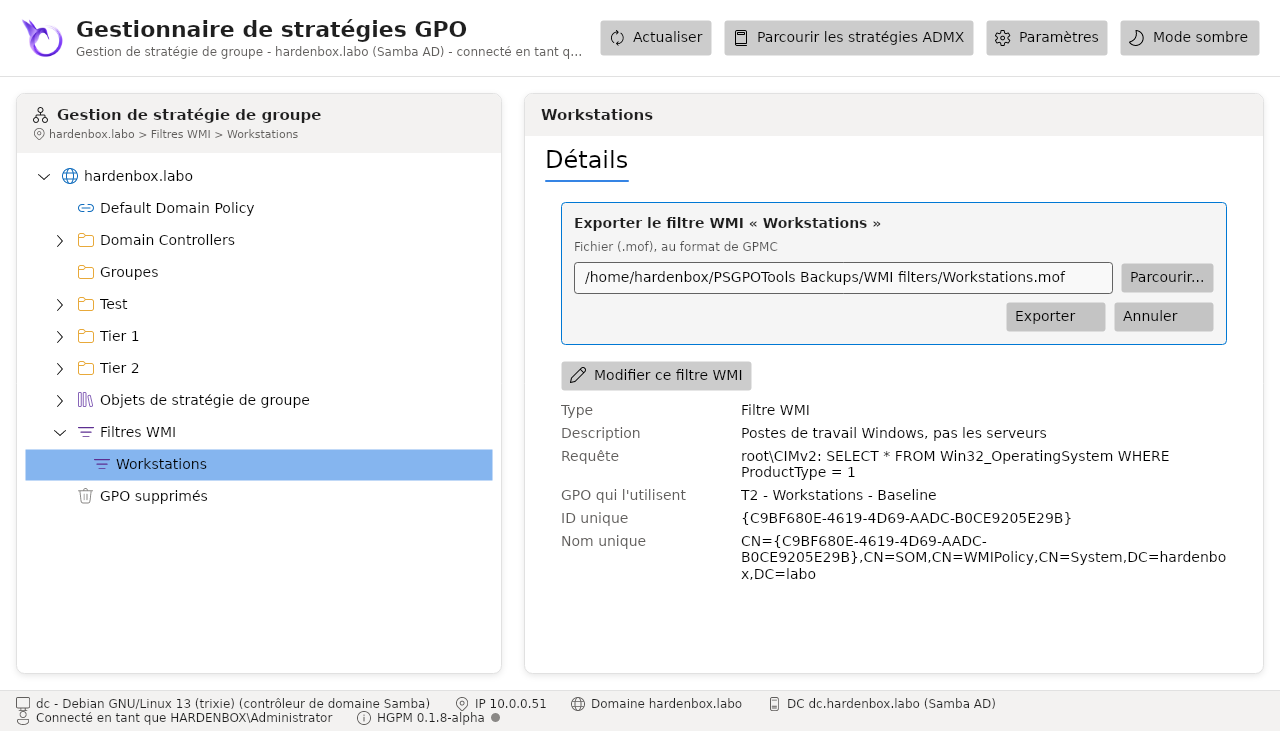
Exporter..., dans le menu contextuel d'un filtre, l'écrit dans un fichier .mof, comme GPMC :
le même format (UTF-16, une instance de MSFT_SomFilter avec ses règles), que GPMC importe donc
dans un autre domaine. Le fichier est proposé dans le dossier WMI filters du dossier des
sauvegardes ; Parcourir... en choisit un autre, et un fichier déjà là est remplacé après
confirmation.
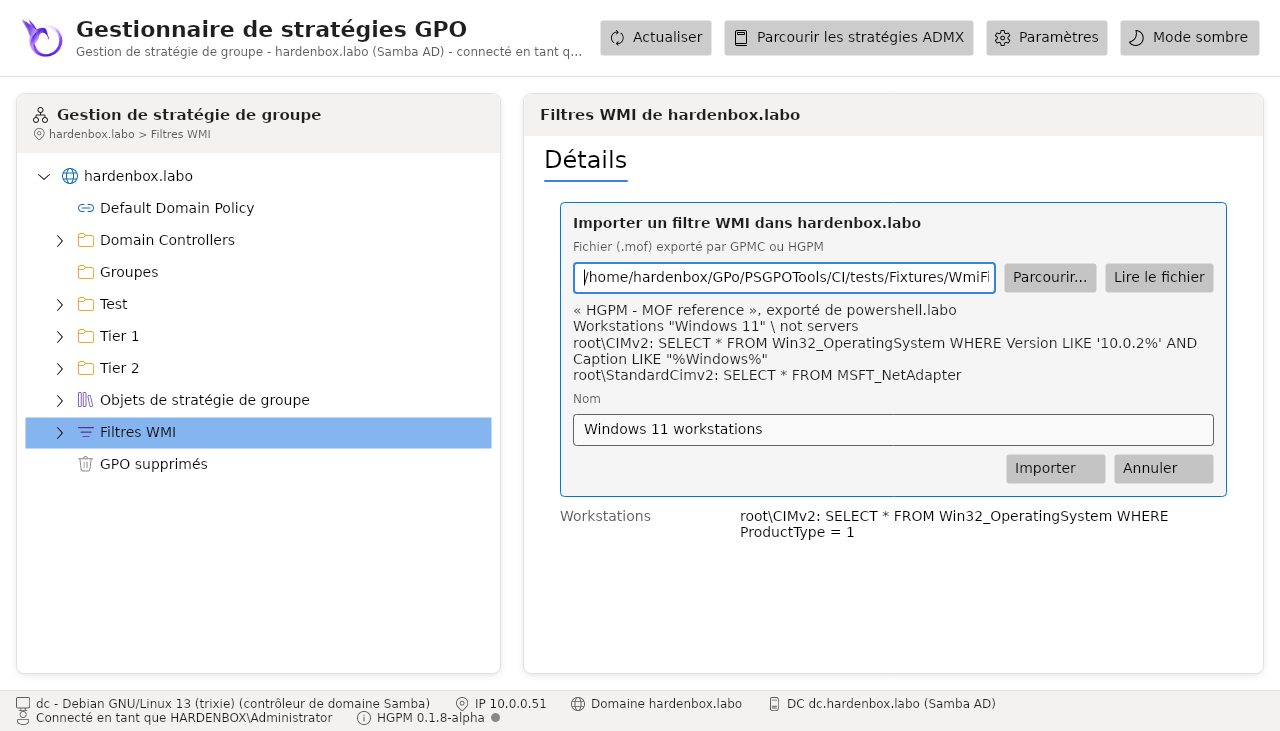
Importer..., dans le menu contextuel de Filtres WMI, lit un fichier .mof exporté par GPMC ou
par HGPM : Lire le fichier montre son filtre (son domaine, sa description et ses requêtes), puis
Importer le crée dans le domaine, sous son nom ou un autre. Il reçoit un nouvel Id : un fichier
de ce domaine est donc importé à côté de son filtre ; un nom que le domaine a déjà est refusé. Comme
dans GPMC, la console importe un fichier d'un seul filtre ; Import-PSGPOWmiFilter les importe
tous.
Les fichiers ont été vérifiés sur un domaine Windows : un filtre exporté par HGPM est recréé par
Windows à partir de son fichier (le fournisseur root\policy des filtres, comme GPMC), et un
fichier de Windows est importé par HGPM, puis lu par GPMC.
Export-PSGPOWmiFilter -Name '*' -Path C:\Exports
Get-ChildItem C:\Exports -Filter *.mof | Import-PSGPOWmiFilter -Server dc.fabrikam.com
Import-PSGPOWmiFilter -Path C:\Exports\Workstations.mof -Name 'Workstations (lab)'
Délégation des filtres WMI
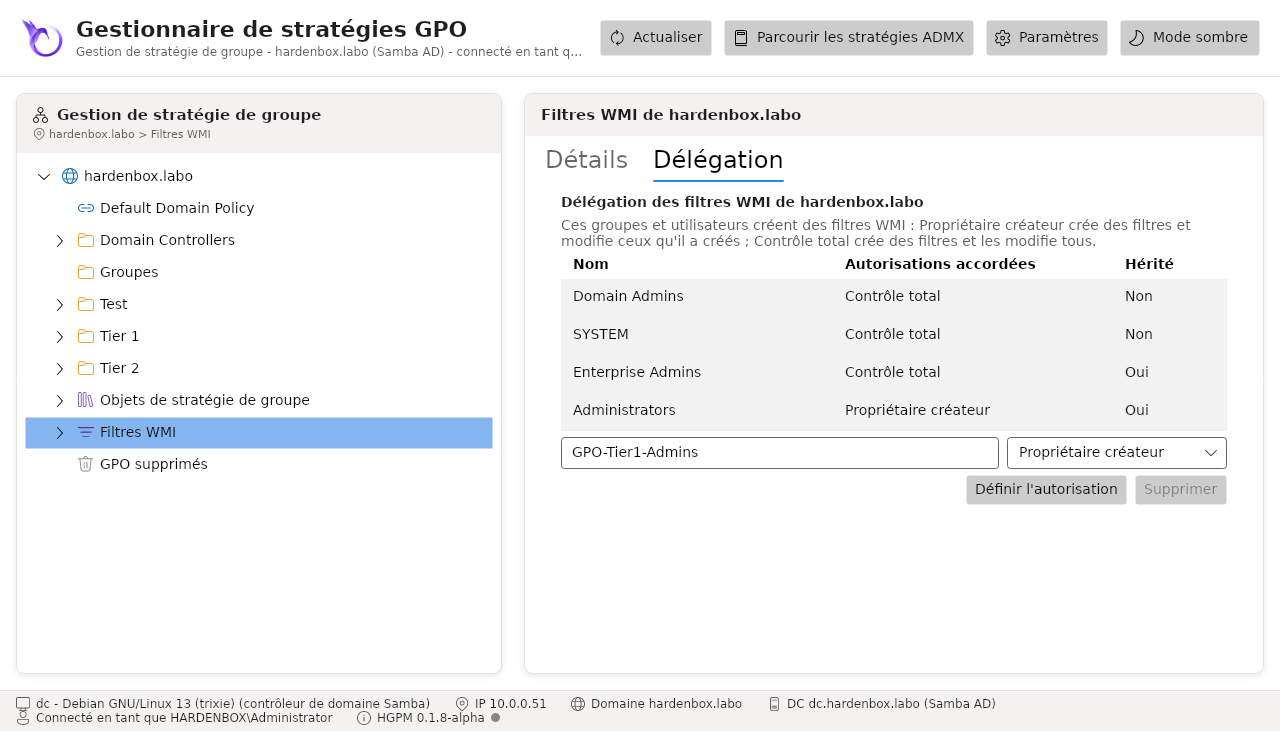
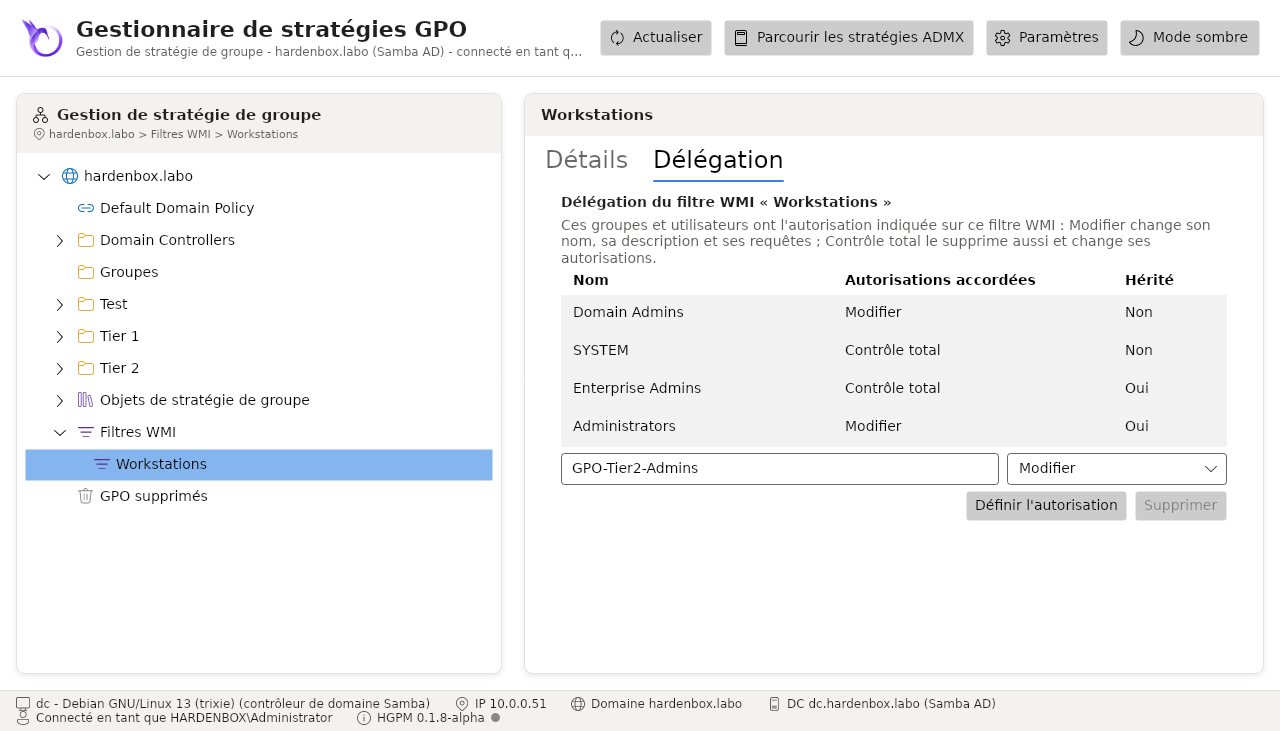
L'onglet Délégation de Filtres WMI dit qui crée des filtres WMI dans le domaine, et celui d'un filtre qui le modifie, comme les onglets Délégation de GPMC, avec les mêmes niveaux et les ACE qu'écrit GPMC :
| Où | Niveau | Le compte |
|---|---|---|
| Filtres WMI | Propriétaire créateur | crée des filtres, et modifie ceux qu'il a créés |
| Filtres WMI | Contrôle total | crée des filtres, et les modifie tous : chaque filtre en hérite |
| Un filtre | Modifier | change son nom, sa description et ses requêtes |
| Un filtre | Contrôle total | le supprime aussi et change ses autorisations |
Saisissez un groupe ou un utilisateur, choisissez son niveau puis Définir l'autorisation ;
Supprimer retire ce que le compte a là. Une autorisation héritée (sur un filtre, le contrôle
total de Filtres WMI) est montrée, pas modifiée. Seuls les administrateurs du domaine changent qui
crée des filtres, et un compte change les autorisations des filtres qu'il peut modifier. Chaque
modification va dans le journal d'audit (SetWmiFilterPermission). Lu et
écrit dans les deux sens avec l'API de GPMC sur un domaine Windows : ce que HGPM donne, GPMC le lit
à ce niveau, et inversement.
Get-PSGPOWmiFilterPermission
Set-PSGPOWmiFilterPermission -Account 'GPO-Tier1-Admins' -Permission WmiCreate
Set-PSGPOWmiFilterPermission -Name 'Workstations' -Account 'GPO-Tier2-Admins' -Permission WmiEdit
Renommer une GPO
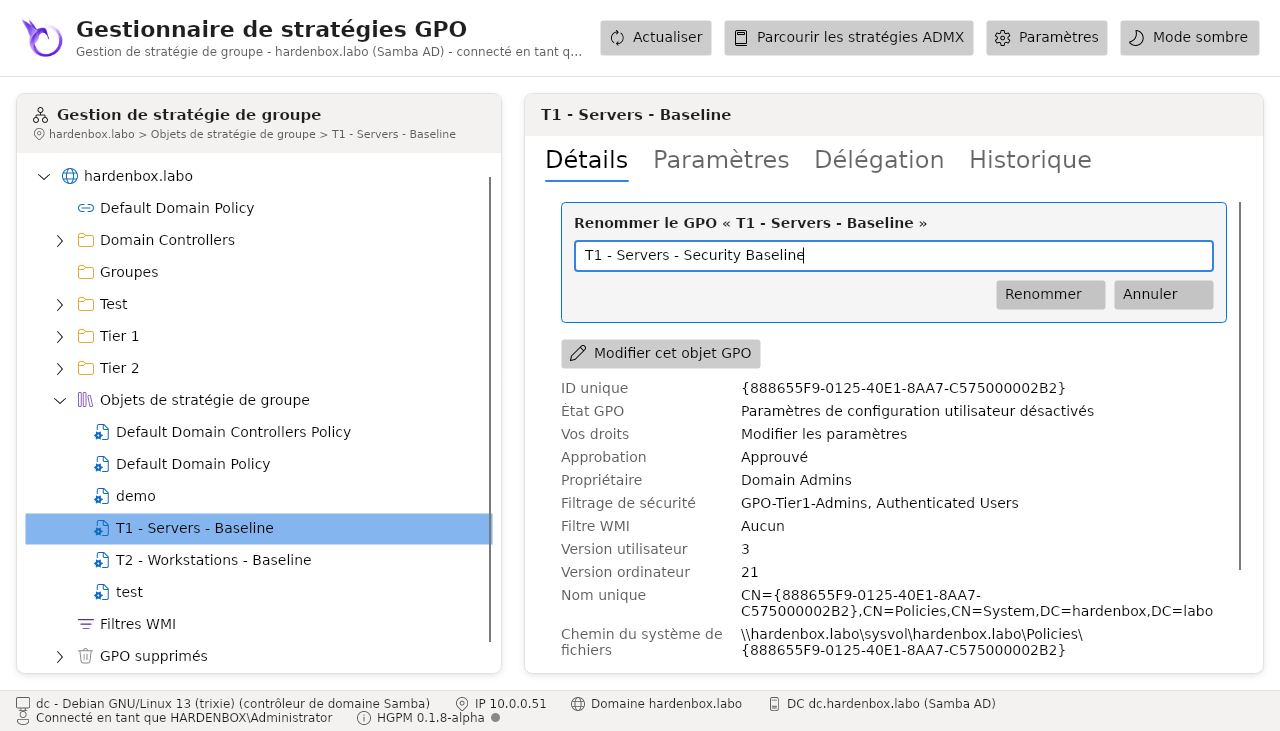
Renommer..., dans le menu contextuel d'une GPO ou d'un lien vers elle, ou F2 dans
l'arborescence, lui donne un nouveau nom, comme GPMC. Seul son nom d'affichage change : son GUID,
donc son dossier SYSVOL, ses liens, ses paramètres, ses sauvegardes (l'onglet Historique) et ses
groupes de filtrage de sécurité sont conservés. Le nom d'une autre GPO du domaine est refusé, tout
comme une GPO renommée dans le domaine depuis que la console l'a lue. Le renommage va dans le
journal d'audit (RenameGpo).
Copier une GPO
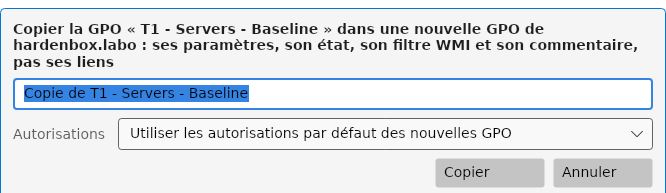
Copier... dans le menu contextuel d'une GPO, ou d'un lien vers elle, crée une nouvelle GPO du domaine à partir d'elle, comme Copier et Coller de GPMC : les fichiers de son dossier dans SYSVOL (ses paramètres, ses préférences, ses scripts, son commentaire), son état, les extensions côté client qu'elle déclare et son filtre WMI. Ses liens ne sont pas copiés : la copie ne s'applique nulle part tant qu'elle n'est pas liée là où elle s'applique. Ses autorisations sont celles d'une nouvelle GPO, ou, avec Conserver les autorisations existantes, celles de la GPO copiée ; une autorisation refusée ou personnalisée n'est pas un niveau que la console donne : elle est signalée, pour la donner dans l'onglet Délégation. Avec le workflow d'approbation, la copie d'un créateur attend son approbation comme toute nouvelle GPO, et l'approbation lui donne ses autorisations. La copie se fait en arrière-plan (opérations longues), puis s'affiche dans l'arborescence.
Copy-PSGPO -Name 'C - Workstations - BitLocker' -TargetName 'C - Laptops - BitLocker'
Copy-PSGPO -Name 'C - Servers - Baseline' -TargetName 'C - Servers - Baseline (test)' -CopyAcl
Rechercher les GPO
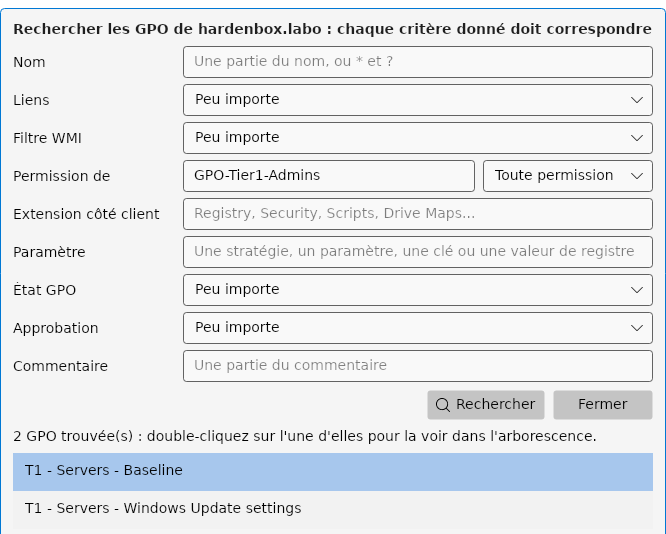
Rechercher... (le menu contextuel du domaine ou d'Objets de stratégie de groupe, ou
Ctrl+F) trouve les GPO du domaine, comme la recherche de GPMC : chaque critère donné doit
correspondre. Le nom (une partie, ou un modèle avec * et ?), les liens (liée quelque part, ou
nulle part : des GPO oubliées), le filtre WMI, l'état de la GPO et l'approbation sont ceux du
domaine lu ; la permission d'un compte ou d'un groupe (par son nom ou son SID, toute permission ou
l'une d'elles), une extension côté client (Registry, Security, Scripts, Drive Maps...), un texte des
paramètres (tels que l'onglet Paramètres les montre : les stratégies, les clés et valeurs de
registre) et un texte du commentaire sont lus pour chaque GPO, en arrière-plan
(opérations longues).
Les résultats restent pendant que l'un d'eux est affiché dans l'arborescence (double-clic ou
Entrée), jusqu'à Fermer.
Find-PSGPO fait de même en PowerShell, ses résultats passant aux autres commandes :
Find-PSGPO -NotLinked                                            # les GPO liées nulle part
Find-PSGPO -Account 'Paris-Workstations' -Permission GpoApply     # les GPO qui s'appliquent à un groupe
Find-PSGPO -Setting 'Turn off Windows Defender' | Get-PSGPOReport -ReportType Html -Path ./reports
Find-PSGPO -Extension 'Scripts' -LinkedTo 'OU=Servers,DC=contoso,DC=com'
Le commentaire d'une GPO
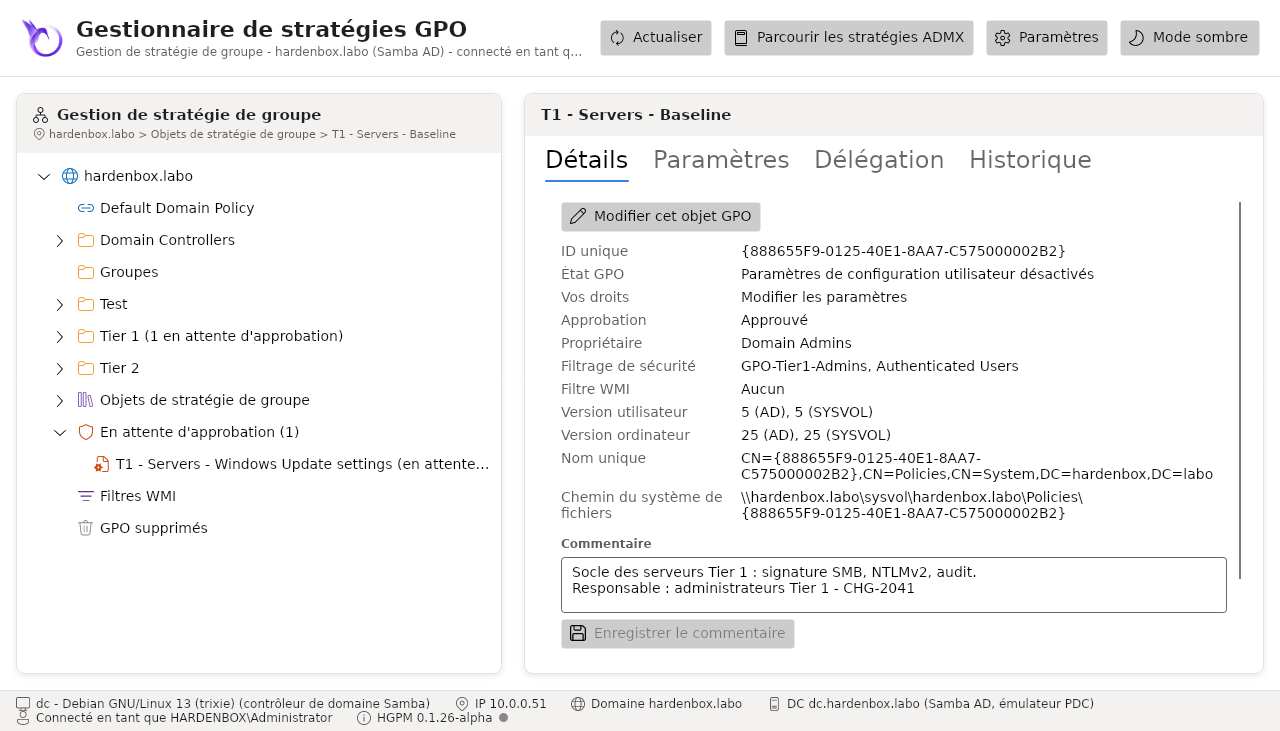
Les détails d'une GPO se terminent par son commentaire, comme l'onglet Détails de GPMC : le
fichier GPO.cmt de son dossier dans SYSVOL, lu après le clic (les détails s'affichent aussitôt)
et gardé jusqu'à la relecture du domaine. Un compte qui modifie la GPO le change dans la zone et
l'enregistre avec Enregistrer le commentaire ; pour les autres, il est en lecture seule. Le
commentaire n'est pas un paramètre que les ordinateurs appliquent : la version de la GPO ne change
pas, comme avec GPMC, et l'onglet Paramètres et l'écart l'ignorent. Il figure dans le rapport de la
GPO, et va dans le journal d'audit (SetGpoComment, événement 1012).
Set-PSGPO -Name 'C - Kiosks - Baseline' -Comment "CHG-2041 : bornes des halls`nResponsable : équipe poste de travail"
New-PSGPO -Name 'C - Kiosks - Halls' -Comment 'Bornes des halls'
Set-PSGPO -Name 'C - Kiosks - Baseline' -Comment ''      # le supprime
Supprimer une GPO
Delete GPO... sur une GPO de Group Policy Objects, après confirmation :
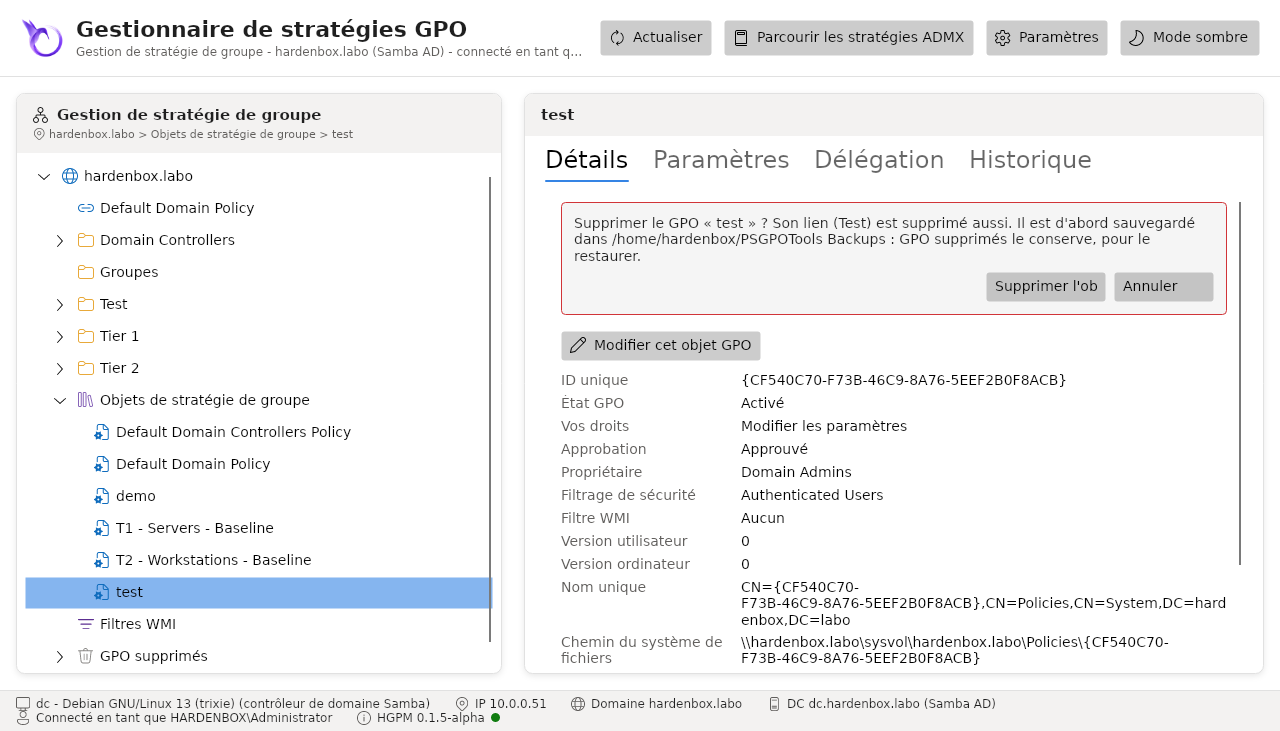
- La GPO est d'abord sauvegardée, dans le dossier de l'onglet History ; sa dernière sauvegarde dit quand et par qui elle a été supprimée.
- Ses liens dans le domaine sont supprimés. Si votre compte ne peut pas en supprimer un, rien n'est supprimé.
- La GPO, son conteneur et son dossier SYSVOL sont supprimés (Remove-GPO sous Windows, samba-tool gpo del sous Linux), et la console vérifie qu'elle a bien disparu.
La Default Domain Policy et la Default Domain Controllers Policy ne sont jamais supprimées.
Note
Les liens des sites (dans la partition de configuration) ne sont pas lus par la console : un lien d'un site vers une GPO supprimée y reste.
La corbeille
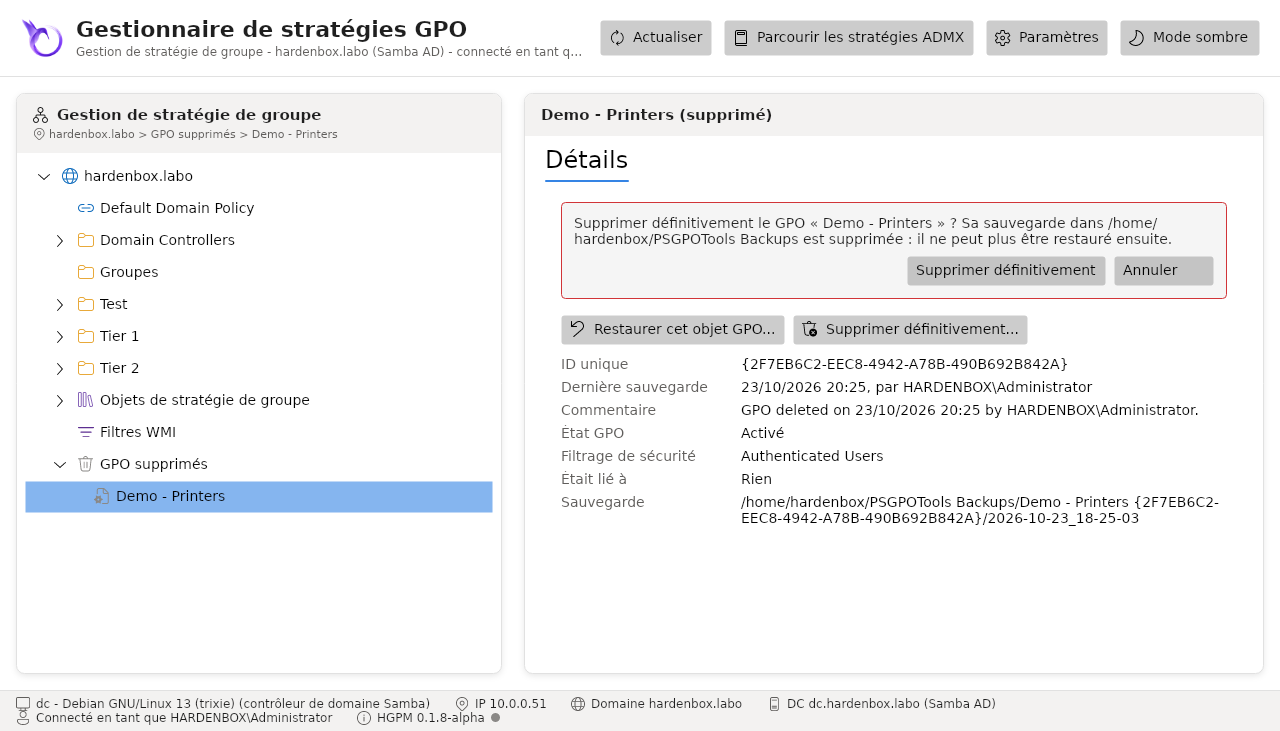
Deleted GPOs liste les GPO du domaine qui n'y sont plus et qui ont une sauvegarde (la plus récente). Restore... recrée la GPO à partir de celle-ci :
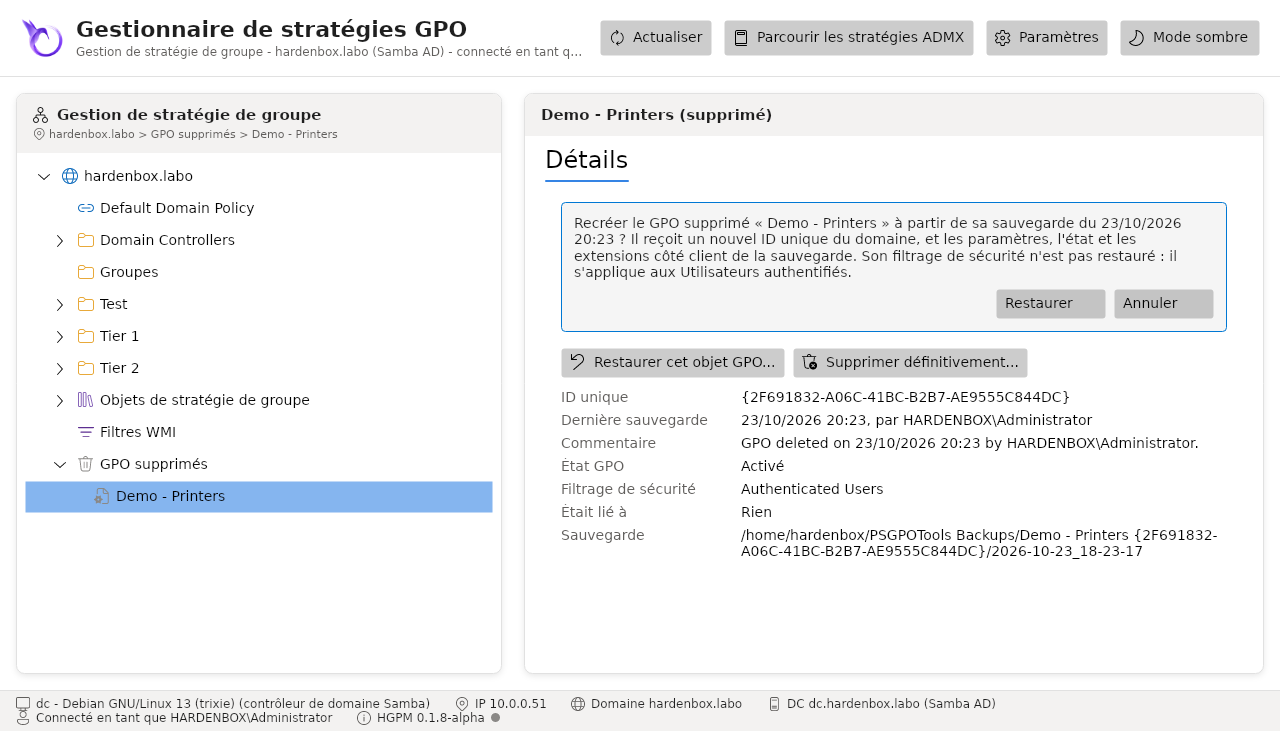
- une nouvelle GPO, avec un nouveau GUID donné par le domaine (ni New-GPO ni samba-tool ne permettent de le choisir), avec le nom, les paramètres, le statut et les extensions côté client de la sauvegarde ;
- Link it again where it was : à ses conteneurs qui existent encore, seulement si son filtrage de sécurité était Authenticated Users et ses liens activés. Son filtrage de sécurité n'est pas restauré : une GPO filtrée sur un groupe n'est donc pas reliée (elle s'appliquerait à tout le monde) ;
- la nouvelle GPO est sauvegardée aussitôt, en disant d'où elle vient, et quitte la corbeille.
Supprimer définitivement... vide la corbeille d'une GPO, après confirmation : chacune de ses sauvegardes dans le dossier de l'onglet Historique est supprimée, les modèles faits à partir d'elle aussi (la confirmation les compte). Elle ne peut plus être restaurée ensuite. Les sauvegardes d'une GPO encore dans le domaine sont son historique : elles ne sont jamais supprimées ainsi.
Les modèles
Une sauvegarde étiquetée Template (la case de ses notes, onglet History) est proposée dans Start from du formulaire New GPO, quel que soit le domaine d'où elle vient : la nouvelle GPO part de ses paramètres, vérifiés d'abord par leur SHA-256.
$Template = Get-PSGPOBackup -Path /srv/gpo-backups -Template -Name 'Template - Servers' | Select-Object -First 1
New-PSGPO -Name 'C - Servers - Lyon' -Template $Template
Les objets GPO Starter
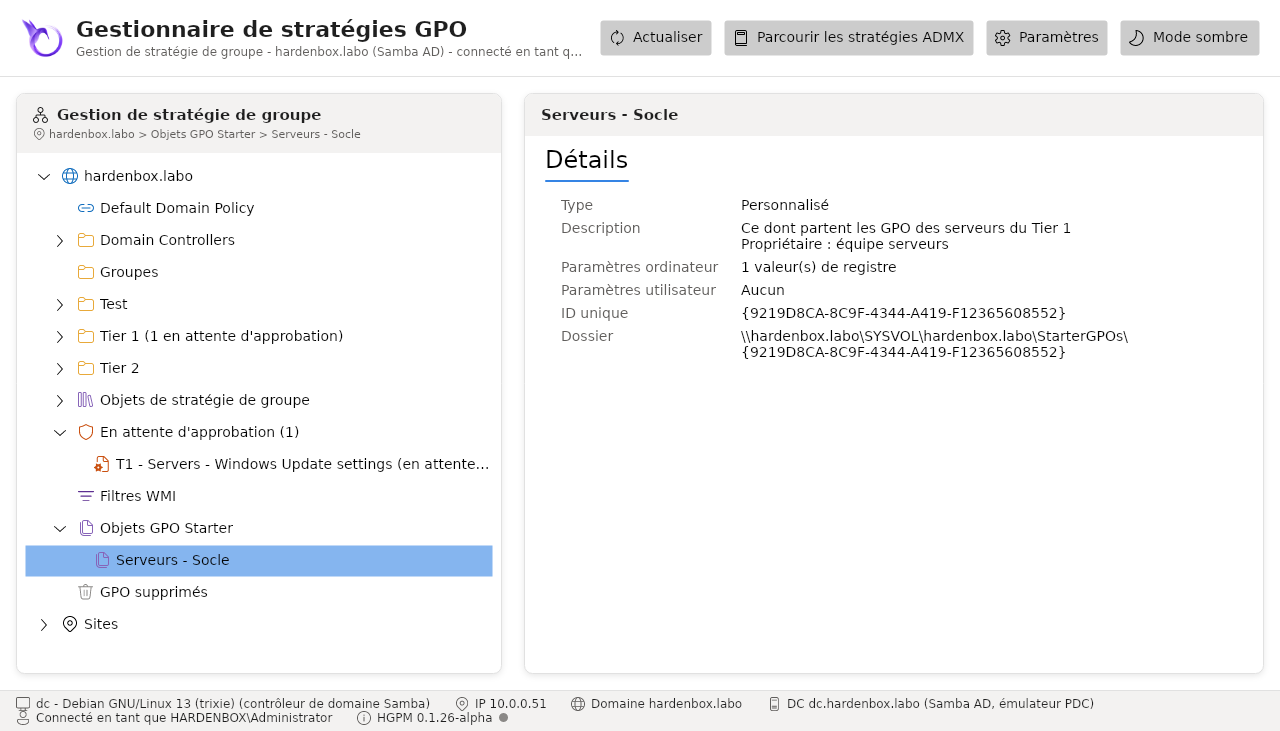
Objets GPO Starter, sous le domaine, liste les objets GPO Starter du domaine, comme GPMC : des
modèles d'administration dont partent les nouvelles GPO. GPMC garde chacun dans un dossier de
SYSVOL\<domaine>\StarterGPOs, sans objet dans l'annuaire : la console les lit quand leur nœud est
sélectionné, en arrière-plan. Les objets GPO Starter Système sont ceux de Microsoft, que GPMC
ajoute avec le dossier, en lecture seule ; les Personnalisés sont ceux du domaine.
- Nouvel objet GPO Starter... (le menu contextuel d'Objets GPO Starter) en crée un, avec sa
description : vide, ou avec les modèles d'administration d'une GPO (ses
Registry.polordinateur et utilisateur) ; un objet GPO Starter ne contient pas d'autres paramètres. Le dossier des objets GPO Starter est créé avec le premier. - Nouvel objet GPO à partir de l'objet GPO Starter... (le menu contextuel d'un objet GPO Starter) ouvre le formulaire de nouvelle GPO, parti de lui ; Partir de de ce formulaire propose aussi chaque objet GPO Starter. La nouvelle GPO reçoit ses paramètres, déclarés comme GPMC les déclare ; pas sa description, que GPMC ne prend pas non plus comme commentaire de la GPO.
- Supprimer l'objet GPO Starter... supprime un objet personnalisé ; les GPO créées à partir de lui gardent leurs paramètres.
GPMC lit les objets GPO Starter qu'écrit HGPM, et crée des GPO à partir d'eux, comme HGPM le fait à
partir de ceux de GPMC (vérifié sur un domaine Windows). Les modifications vont dans le
journal d'audit (SaveStarterGpo, RemoveStarterGpo).
Get-PSGPOStarterGpo                                                    # Système et Personnalisés
New-PSGPOStarterGpo -Name 'Workstations - Baseline' -Description 'Ce dont partent les GPO des postes' -FromGpo 'C - Workstations - Security Baseline Windows 11'
New-PSGPO -Name 'C - Workstations - Lyon' -StarterGpo 'Workstations - Baseline'
Remove-PSGPOStarterGpo -Name 'Workstations - Baseline'