Créer et lier une GPO
Objectif : une GPO pour les serveurs du Tier 1, qui ne s'applique qu'aux membres d'un groupe, liée
à l'OU Tier 1.
Dans la fenêtre
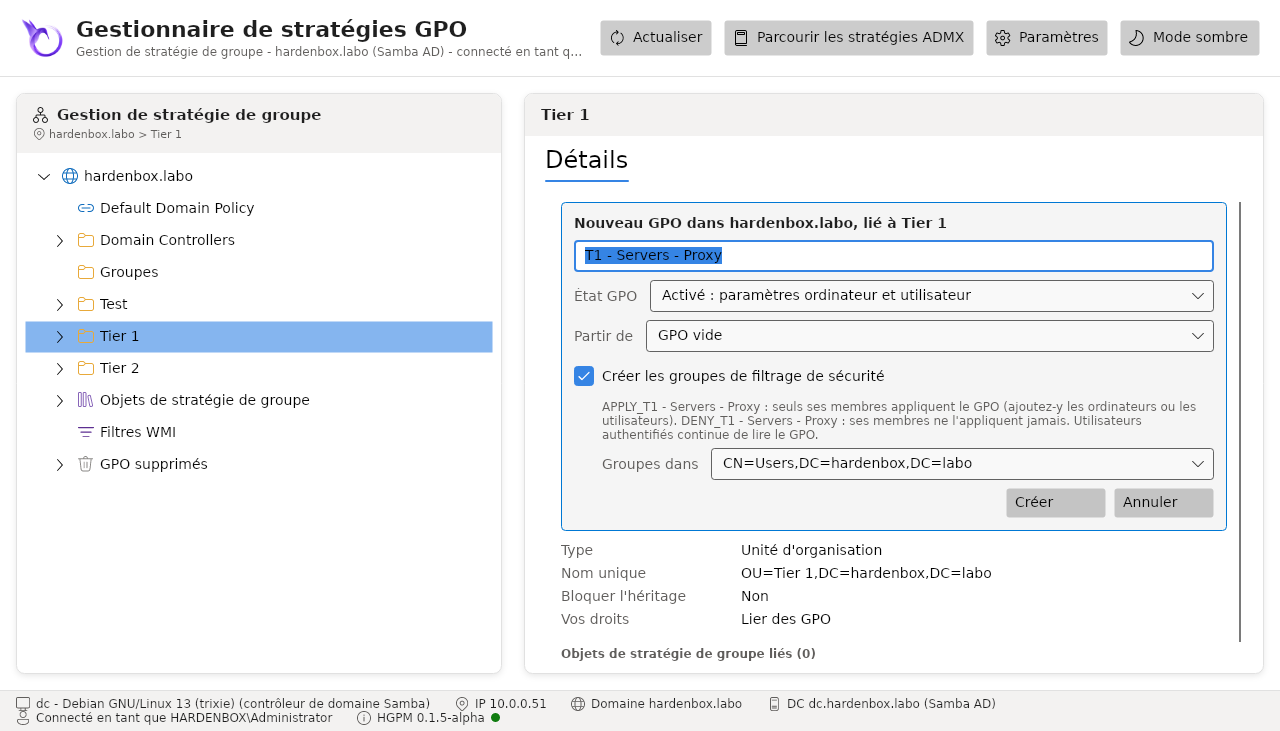
- Clic droit sur Tier 1 > Create a GPO in this domain, and Link it here...
- Nommez-la
T1 - Servers - Proxy, choisissez son GPO status (ici Computer settings only), et Start from une GPO vide ou un modèle. - Cochez Create the security filtering groups :
APPLY_T1 - Servers - ProxyetDENY_T1 - Servers - Proxy, dans le conteneur proposé par la configuration. - Create.
Sous les détails, la console dit ce qu'elle a fait : la GPO créée, son statut, ses groupes, son lien. Si les groupes n'ont pas pu être créés, la GPO n'est pas liée, et la console dit pourquoi : sans son filtrage de sécurité, elle s'appliquerait à tous les ordinateurs de l'OU.
- Ajoutez les serveurs à
APPLY_T1 - Servers - Proxy. - Clic droit sur la GPO > Edit, configurez ses paramètres, Apply sur chacun.
En ligne de commande
$Directory = Get-PSGPODirectory -Server dc.hardenbox.labo
$Gpo = New-PSGPO -Directory $Directory -Name 'T1 - Servers - Proxy' -Status ComputerOnly
$Groups = $Directory.NewFilteringGroups($Gpo, '')          # le conteneur de la configuration
$Link = $Directory.NewLink($Directory.FindSom('OU=Tier 1,DC=hardenbox,DC=labo'), $Gpo)
Lier une GPO existante ailleurs
Clic droit sur le domaine ou une OU > Link an Existing GPO..., cherchez-la par son nom,
Link. Le lien prend la plus faible priorité ; pour changer l'ordre, utilisez GPMC ou
samba-tool gpo setlink pour l'instant.
Vérifier
- Les détails de la GPO : son statut, Security filtering
APPLY_T1 - Servers - Proxy, Denied toDENY_T1 - Servers - Proxy, son lien àTier 1. - Sur un serveur du groupe :
gpupdate /force, puisgpresult /rliste la GPO.